Η OpenCode, ένα από τα ανερχόμενα εργαλεία τεχνητής νοημοσύνης για προγραμματιστές, επιβεβαίωσε σοβαρή κυβερνοεπίθεση που εξέθεσε κλειδιά πρόσβασης σε υπηρεσίες AI και προκάλεσε μη εξουσιοδοτημένες χρεώσεις στους λογαριασμούς χρηστών.
Η παραβίαση επηρέασε το 1,4% των χρηστών της διαδικτυακής υπηρεσίας OpenCode Console, με ορισμένους developers να αναφέρουν ξαφνικές χρεώσεις εκατοντάδων ή ακόμη και περισσότερων από 1.000 δολαρίων στους λογαριασμούς τους στην OpenAI, την Anthropic και την Google.
Η επίθεση σημειώθηκε τη νύχτα της 16ης προς τη 17η Οκτωβρίου 2026 και αποκαλύπτει ένα νέο πρόβλημα κυβερνοασφάλειας που συνοδεύει την εξάπλωση των AI coding agents.
Οι δράστες δεν χρειάζεται απαραίτητα να αποκτήσουν πρόσβαση στον υπολογιστή ενός προγραμματιστή για να προκαλέσουν οικονομική ζημιά. Αρκεί να υποκλέψουν τα API keys που χρησιμοποιεί για τη σύνδεση με εμπορικά μοντέλα τεχνητής νοημοσύνης.
Η υπόθεση ανέδειξε επίσης μια δεύτερη πρόκληση: τα συστήματα AI που αξιοποιούνται για την αντιμετώπιση κυβερνοεπιθέσεων μπορεί να αρνηθούν να αναλύσουν κακόβουλο κώδικα, ακόμη και όταν χρησιμοποιούνται από τους ίδιους τους υπεύθυνους ασφαλείας.
Πώς παραβιάστηκε η υπηρεσία OpenCode Console
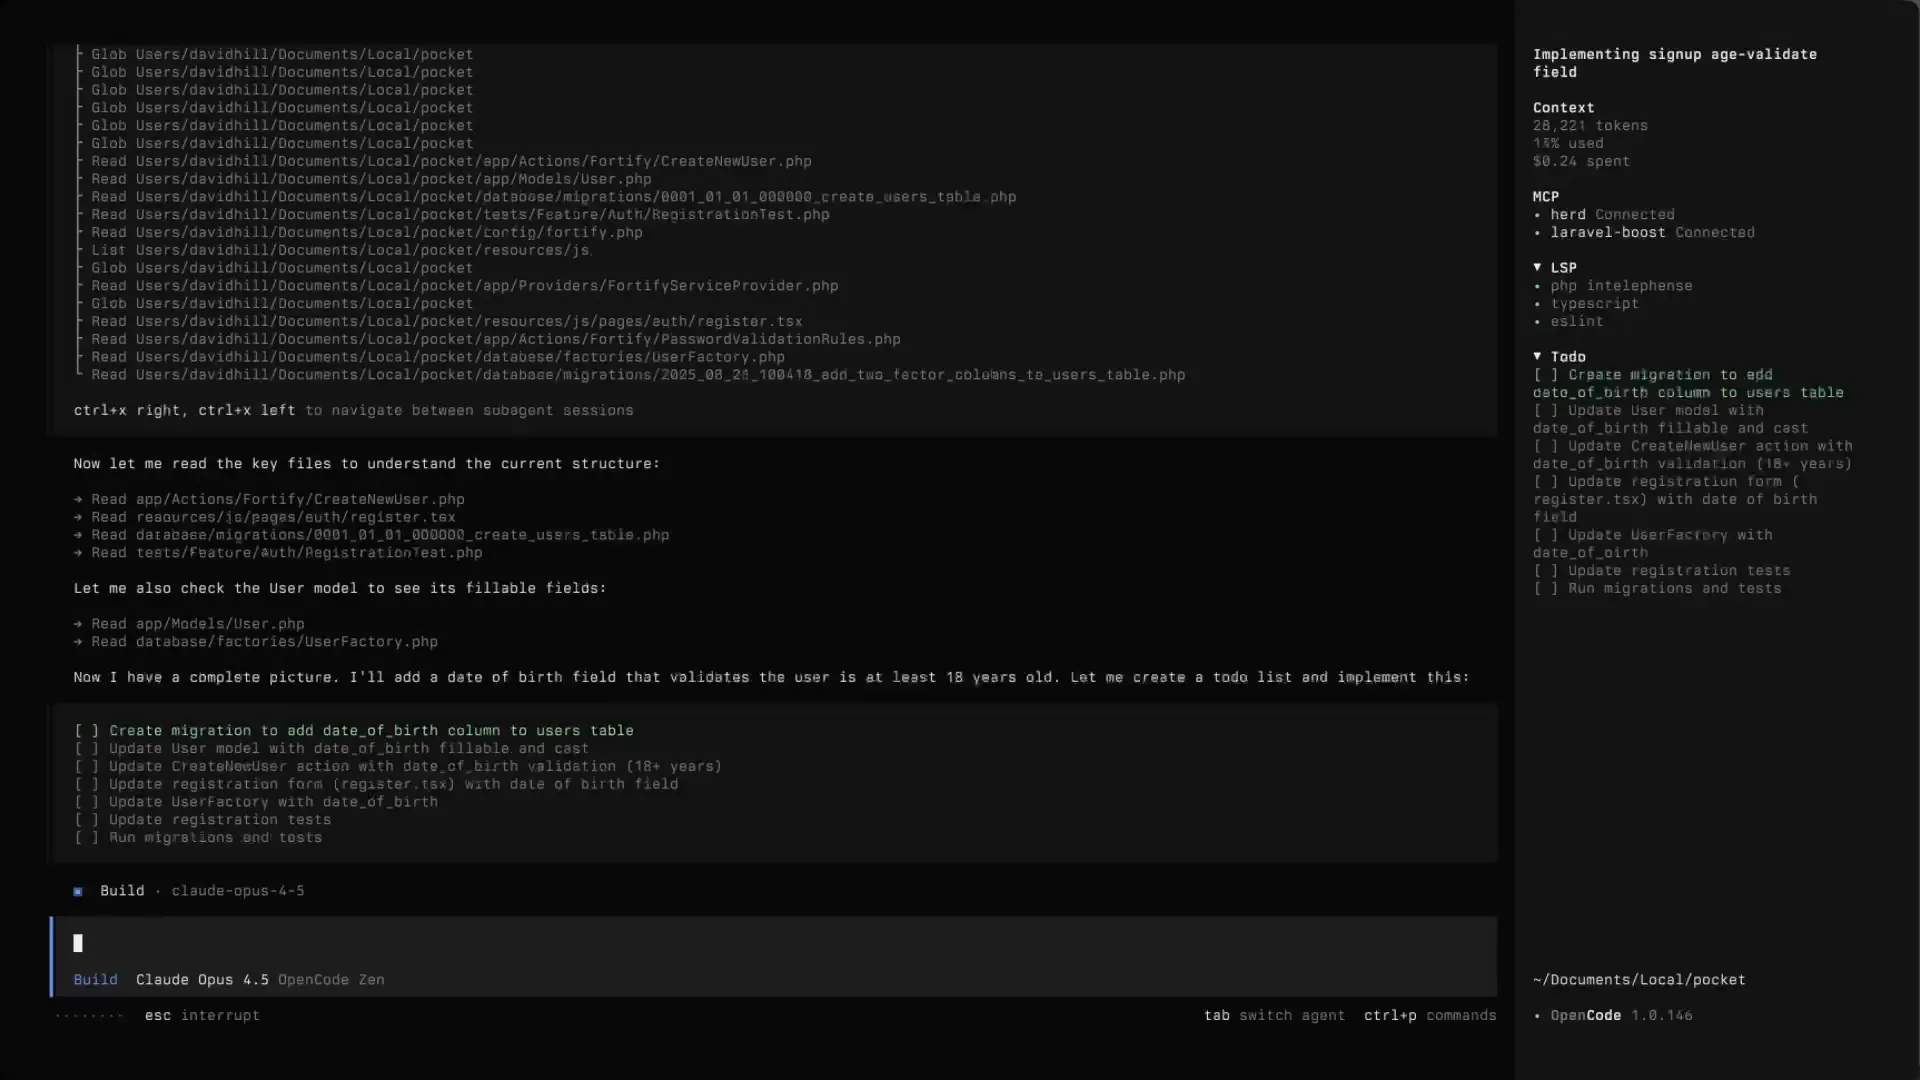
Το OpenCode είναι ένα εργαλείο ανοιχτού κώδικα που επιτρέπει στους developers να χρησιμοποιούν AI agents για τη συγγραφή, ανάλυση και διόρθωση προγραμμάτων.
Σε αντίθεση με υπηρεσίες που περιορίζονται σε συγκεκριμένα μοντέλα, το OpenCode υποστηρίζει διαφορετικούς παρόχους τεχνητής νοημοσύνης, προσφέροντας μεγαλύτερη ευελιξία στην επιλογή των εργαλείων.
Η παραβίαση αφορούσε την προαιρετική διαδικτυακή υπηρεσία OpenCode Console, όπου οι χρήστες μπορούν να συνδέουν λογαριασμούς εξωτερικών παρόχων μέσω API keys.
Σύμφωνα με την ενημέρωση που έστειλε η εταιρεία στους επηρεαζόμενους χρήστες, εντοπίστηκε μη εξουσιοδοτημένη πρόσβαση σε παλαιότερο σύστημα που βρισκόταν σε διαδικασία απόσυρσης.
Η OpenCode διευκρίνισε ότι το περιστατικό δεν αφορούσε την ίδια την εφαρμογή ανοιχτού κώδικα ή τα κλειδιά που αποθηκεύονται τοπικά στους υπολογιστές των χρηστών.
Το 1,4% αφορά αποκλειστικά τους χρήστες του Console και όχι το σύνολο όσων χρησιμοποιούν το OpenCode.
Χρεώσεις έως 1.700 δολάρια σε λογαριασμούς AI
Οι πρώτες ενδείξεις της επίθεσης έγιναν αντιληπτές όταν προγραμματιστές άρχισαν να λαμβάνουν ειδοποιήσεις για ασυνήθιστη κατανάλωση των διαθέσιμων πιστώσεων API.
Ορισμένοι ανέφεραν ταυτόχρονες ειδοποιήσεις από περισσότερους από έναν παρόχους, ενώ άλλοι διαπίστωσαν χρεώσεις εκατοντάδων δολαρίων.
Σε μία περίπτωση, χρήστης ανέφερε μη εξουσιοδοτημένη κατανάλωση υπηρεσιών αξίας περίπου 1.700 δολαρίων.
Παράλληλα, υπήρξαν αναφορές για προσωρινή αναστολή έργων στο Google Cloud, λόγω δραστηριότητας που χαρακτηρίστηκε ύποπτη.
Το πρόβλημα οφείλεται στη λειτουργία των API keys. Όποιος αποκτήσει ένα έγκυρο κλειδί μπορεί, ανάλογα με τα δικαιώματά του, να πραγματοποιεί αιτήματα προς τα μοντέλα AI, με το κόστος να επιβαρύνει τον νόμιμο κάτοχο του λογαριασμού.
Η Anthropic και η Google προχώρησαν στην απενεργοποίηση κλειδιών που θεωρήθηκαν εκτεθειμένα, ενώ η OpenAI συνεργάστηκε με την OpenCode για την αποκατάσταση της πρόσβασης και την επιστροφή πιστώσεων που καταναλώθηκαν κατά την επίθεση.
Η OpenCode ανακοίνωσε επίσης ότι έχει ξεκινήσει διαδικασία αποζημίωσης για τις μη εξουσιοδοτημένες χρεώσεις.
Τι είναι η επίθεση AI distillation
Η OpenCode συνέδεσε το περιστατικό με μια μεγάλης κλίμακας επίθεση τύπου distillation, χωρίς όμως να παρουσιάσει ακόμη αναλυτικά στοιχεία που να τεκμηριώνουν τον ακριβή μηχανισμό της.
Το model distillation είναι μια γνωστή τεχνική μηχανικής μάθησης, κατά την οποία οι απαντήσεις ενός ισχυρότερου μοντέλου χρησιμοποιούνται για την εκπαίδευση ενός μικρότερου.
Η διαδικασία δεν είναι από μόνη της κακόβουλη. Μπορεί όμως να παραβιάζει τους όρους χρήσης ενός παρόχου όταν πραγματοποιείται χωρίς εξουσιοδότηση και σε μεγάλη κλίμακα.
Τα υποκλεμμένα API keys θα μπορούσαν θεωρητικά να επιτρέψουν στους δράστες να πραγματοποιήσουν εκατομμύρια αιτήματα σε εμπορικά μοντέλα, χωρίς να επωμιστούν οι ίδιοι το κόστος.
Ωστόσο, δεν έχει αποδειχθεί δημόσια ότι αυτός ήταν πράγματι ο σκοπός της συγκεκριμένης παραβίασης.
Η εταιρεία δεν έχει εξηγήσει πώς αποκτήθηκε η αρχική πρόσβαση, πόσα API keys εκτέθηκαν ή αν χρησιμοποιήθηκαν όλα από τους δράστες.
Όταν τα εργαλεία AI αρνούνται να βοηθήσουν στην άμυνα
Μια ιδιαίτερα ενδιαφέρουσα πτυχή της υπόθεσης προέκυψε κατά την προσπάθεια αντιμετώπισης της επίθεσης.
Ο συνιδρυτής της OpenCode, Dax Raad, ανέφερε ότι οι δράστες επιχειρούσαν να παραβιάσουν τα συστήματα της εταιρείας επί 48 συνεχόμενες ώρες, αναγκάζοντας την ομάδα να χρησιμοποιεί AI agents για τη συνεχή ανάλυση της κακόβουλης δραστηριότητας.
Τα μοντέλα αρχικά βοήθησαν στη διερεύνηση. Στη συνέχεια, όμως, ορισμένα άρχισαν να απορρίπτουν αιτήματα ανάλυσης, επειδή ο κακόβουλος κώδικας ενεργοποιούσε τους ενσωματωμένους περιορισμούς ασφαλείας.
Η OpenCode απέκτησε τελικά πρόσβαση στο πρόγραμμα Daybreak Blue της OpenAI, το οποίο παρέχει σε εγκεκριμένους επαγγελματίες κυβερνοασφάλειας προηγμένα μοντέλα με ειδικά προσαρμοσμένους περιορισμούς.
Σύμφωνα με τον Raad, η πρόσβαση αυτή βελτίωσε τη δυνατότητα της ομάδας να διερευνήσει την επίθεση.
Το περιστατικό αναδεικνύει ένα δύσκολο πρόβλημα: οι ίδιες τεχνικές που χρησιμοποιούν οι hackers για επιθέσεις πρέπει συχνά να αναλύονται και από τους ειδικούς που προσπαθούν να τις αντιμετωπίσουν.
Τι πρέπει να κάνουν οι χρήστες του OpenCode
Η OpenCode ανακοίνωσε ότι ενημέρωσε με email όλους τους χρήστες που επηρεάστηκαν και τους συνέστησε να ανακαλέσουν τα εκτεθειμένα API keys και να δημιουργήσουν νέα.
Όσοι είχαν συνδέσει εξωτερικούς παρόχους στο Console θα πρέπει να ελέγξουν τους λογαριασμούς τους για ασυνήθιστη κατανάλωση και άγνωστες χρεώσεις.
Η ενεργοποίηση ορίων δαπανών, ειδοποιήσεων χρήσης και περιορισμένων δικαιωμάτων πρόσβασης μπορεί να μειώσει τις επιπτώσεις αντίστοιχων περιστατικών.
Η συγκεκριμένη παραβίαση αποκαλύπτει μια ευρύτερη αδυναμία του οικοσυστήματος AI. Καθώς όλο και περισσότερες εφαρμογές συνδέουν διαφορετικά μοντέλα μέσω κοινών υπηρεσιών, η συγκέντρωση πολλών API keys σε ένα σημείο δημιουργεί έναν ιδιαίτερα ελκυστικό στόχο για κυβερνοεπιθέσεις.
Ταυτόχρονα, η δυσκολία των αμυντικών ομάδων να αξιοποιήσουν προηγμένα μοντέλα AI χωρίς περιορισμούς αναδεικνύει την ανάγκη για εξειδικευμένα εργαλεία κυβερνοασφάλειας.
Η OpenCode δεν έχει ακόμη δημοσιοποιήσει πλήρη τεχνική ανάλυση του περιστατικού. Μέχρι να διευκρινιστούν ο τρόπος παραβίασης και η συνολική έκταση της κατάχρησης, η βασική προτεραιότητα για τους επηρεαζόμενους χρήστες παραμένει η αντικατάσταση των κλειδιών πρόσβασης και ο έλεγχος των οικονομικών χρεώσεων.