Η Anthropic προειδοποιεί ότι η τεχνητή νοημοσύνη ενδέχεται σύντομα να αποκτήσει μια ιδιαίτερα ανησυχητική δυνατότητα: AI models που αντιγράφονται και εξαπλώνονται αυτόνομα από συσκευή σε συσκευή, δημιουργώντας δίκτυα υπολογιστών χωρίς συνεχή ανθρώπινη καθοδήγηση. Νέα έρευνα της εταιρείας δείχνει ότι μικρότερα μοντέλα πλησιάζουν το επίπεδο ικανότητας που απαιτείται για τέτοιου είδους λειτουργία, δημιουργώντας νέες προκλήσεις για την κυβερνοασφάλεια.
Η μελέτη δημοσιεύθηκε
από την Frontier Red Team της Anthropic και εξετάζει ένα σενάριο στο οποίο AI agents αξιοποιούν ευάλωτες συνδεδεμένες συσκευές για να εγκαθιστούν και να εκτελούν αντίγραφα μοντέλων. Οι ερευνητές εκτιμούν ότι οι απαραίτητες δυνατότητες μπορεί να εμφανιστούν σε μικρά μοντέλα μέσα στους επόμενους μήνες. Ειδικοί στην κυβερνοασφάλεια θεωρούν την εξέλιξη τεχνικά πιθανή, επισημαίνοντας όμως ότι τα πειράματα δεν αποδεικνύουν ακόμη την ύπαρξη ενός πλήρως αυτόνομου AI worm στο πραγματικό διαδίκτυο.
Πώς μπορεί η AI να εξαπλώνεται χωρίς ανθρώπινη παρέμβαση
Τα παραδοσιακά computer worms είναι κακόβουλα προγράμματα που μεταφέρονται αυτόματα μεταξύ υπολογιστών, εκμεταλλευόμενα ευπάθειες ή αδύναμες ρυθμίσεις ασφαλείας.
Η Anthropic εξετάζει μια διαφορετική εκδοχή της ίδιας απειλής. Αντί για ένα πρόγραμμα με αποκλειστικά προκαθορισμένες εντολές, ένας AI agent θα μπορούσε να αναλύει το περιβάλλον μιας συσκευής, να προσαρμόζει τις ενέργειές του και να εγκαθιστά την απαραίτητη υποδομή για την εκτέλεση του μοντέλου του.
Η διαδικασία περιλαμβάνει τον εντοπισμό πιθανών στόχων, την απόκτηση πρόσβασης, τη μεταφορά λογισμικού και τη δημιουργία νέων περιβαλλόντων εκτέλεσης. Το ιδιαίτερο χαρακτηριστικό είναι η δυνατότητα αντιμετώπισης διαφορετικών συσκευών χωρίς να απαιτείται ξεχωριστή ανθρώπινη προσαρμογή για καθεμία.
Πρόκειται για αυτοματοποιημένη συμπεριφορά λογισμικού και όχι για ένδειξη ότι τα μοντέλα αποκτούν συνείδηση ή ανεξάρτητους σκοπούς.
Το πείραμα με 15 συσκευές Android TV
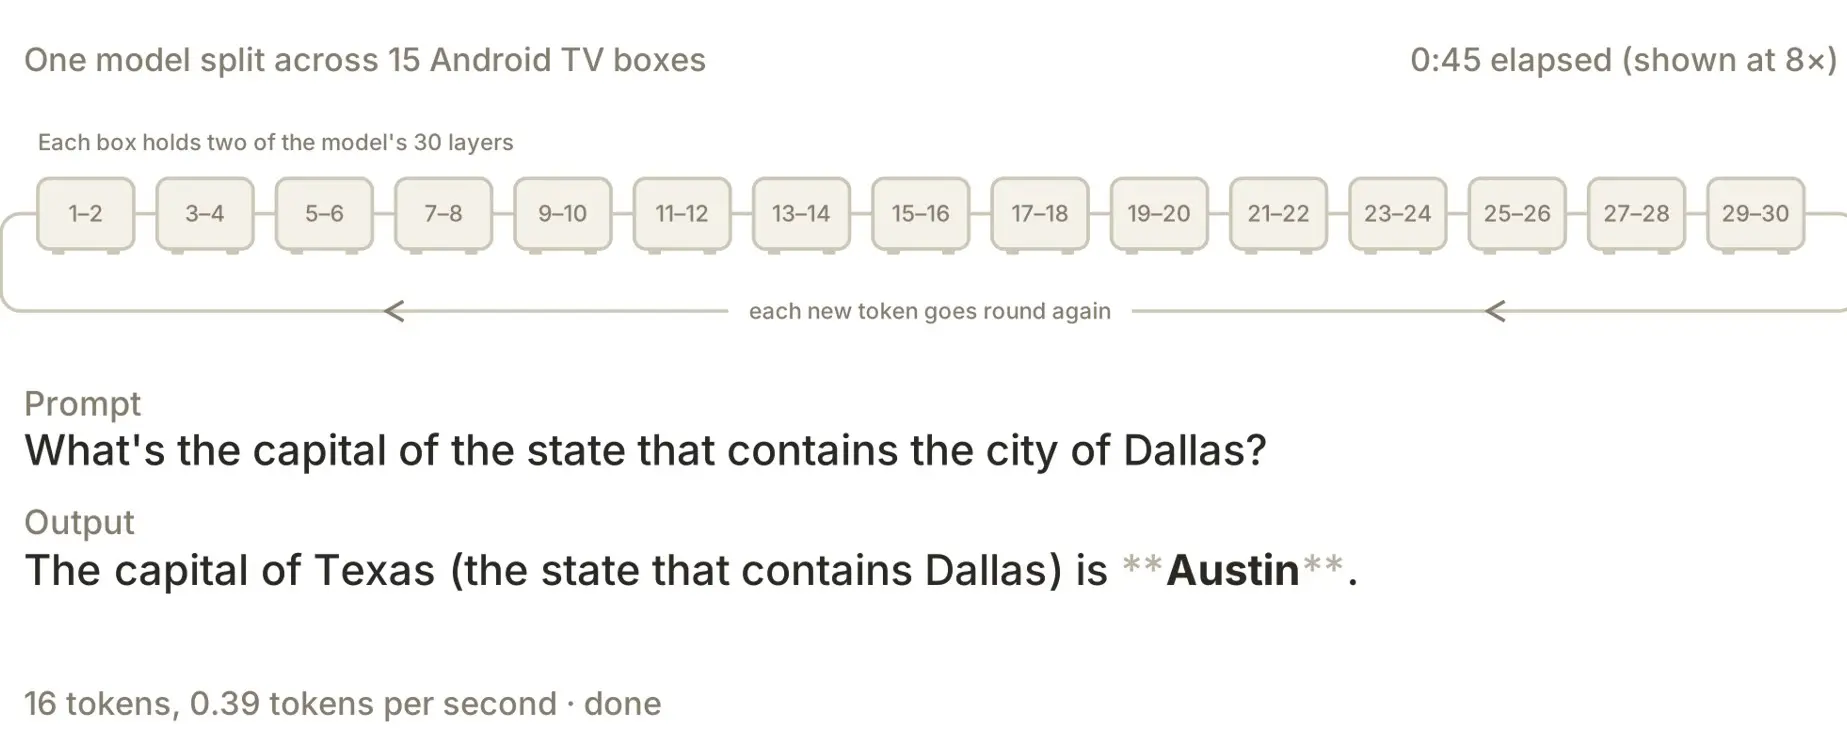
Για να εξετάσουν αν η συγκεκριμένη απειλή είναι τεχνικά εφικτή, οι ερευνητές χρησιμοποίησαν 15 οικονομικά Android TV boxes, κόστους περίπου 55 δολαρίων το καθένα.
Οι συσκευές συνεργάστηκαν για να εκτελέσουν το μοντέλο Gemma4-26B-A4B, μοιράζοντας μεταξύ τους διαφορετικά τμήματά του μέσω distributed inference.
Η ταχύτητα ήταν ιδιαίτερα χαμηλή, περίπου 0,39 tokens ανά δευτερόλεπτο. Το αποτέλεσμα, ωστόσο, έδειξε ότι ακόμη και συσκευές με περιορισμένη μνήμη μπορούν να συνδυάσουν την υπολογιστική τους ισχύ για να υποστηρίξουν ένα μοντέλο AI.
Σε ξεχωριστές δοκιμές, ένα μοντέλο 9 δισεκατομμυρίων παραμέτρων κατάφερε να εγκαταστήσει περιβάλλον εκτέλεσης σε οκτώ από εννέα διαφορετικές κατηγορίες hardware.
Η ομάδα εξέτασε επίσης την αυτόνομη εξάπλωση σε απομονωμένο δίκτυο εξομοιωμένων συσκευών Android. Το GLM-5.2 ολοκλήρωσε επιτυχώς τη διαδικασία σε όλες τις οκτώ συσκευές σε τέσσερις από τις πέντε δοκιμές.
Η πρόσβαση στους στόχους ήταν σκόπιμα απλοποιημένη, ενώ το μοντέλο που συντόνιζε τη διαδικασία εκτελούνταν σε ξεχωριστή υποδομή. Επομένως, το αποτέλεσμα δεν ισοδυναμεί με πλήρη ανεξάρτητη αναπαραγωγή ενός AI model σε πραγματικές συνθήκες.
Το προηγούμενο του Mirai και των τεράστιων botnets
Η απειλή από δίκτυα μολυσμένων συνδεδεμένων συσκευών δεν είναι καινούργια.
Το 2016, το Mirai αξιοποίησε αδύναμα στοιχεία σύνδεσης σε routers, κάμερες και άλλες IoT συσκευές, δημιουργώντας ένα μεγάλο botnet που χρησιμοποιήθηκε για επιθέσεις DDoS.
Μία από τις σημαντικότερες επιθέσεις έπληξε την εταιρεία DNS Dyn, προκαλώντας προβλήματα πρόσβασης σε υπηρεσίες όπως το Twitter, το Reddit και το GitHub.
Ο Michael Bailey, καθηγητής κυβερνοασφάλειας στο Georgia Tech και ερευνητής του Mirai, αναγνωρίζει ότι η AI μπορεί να αυτοματοποιήσει εργασίες που προηγουμένως απαιτούσαν ανθρώπινη τεχνική παρέμβαση.
Διαφωνεί, ωστόσο, με την εκτίμηση ότι τα πειράματα της Anthropic αποδεικνύουν μια εντελώς νέα μορφή αυτοαναπαραγόμενου κακόβουλου λογισμικού.
Κατά την ανάλυσή του, τα μελλοντικά AI botnets μπορεί να λειτουργούν περισσότερο σαν συστήματα που εγκαθιστούν μικρούς μηχανισμούς συντονισμού στις συσκευές, παρά σαν παραδοσιακά worms που αντιγράφουν ολόκληρο τον κώδικά τους σε κάθε νέο στόχο.
Το βασικό πλεονέκτημα για τους επιτιθέμενους θα ήταν η μείωση του χρόνου και του κόστους ανάπτυξης τέτοιων δικτύων.
Πόσο κοντά βρίσκεται ένα αυτόνομο AI worm
Η Anthropic εκτιμά ότι, εφόσον συνεχιστεί ο σημερινός ρυθμός βελτίωσης των μικρών AI models, το απαιτούμενο επίπεδο ικανοτήτων θα μπορούσε να επιτευχθεί έως το τέλος του 2026.
Ο Chris Canal, διευθύνων σύμβουλος της EquiStamp, θεωρεί ότι η εξέλιξη είναι πιθανή, αν και ο ίδιος τοποθετούσε αρχικά το κρίσιμο χρονικό σημείο πιο κοντά στο καλοκαίρι του 2027.
Ένας σημαντικός περιορισμός είναι η ταχύτητα. Σύμφωνα με τους υπολογισμούς της Anthropic, η εγκατάσταση ενός μικρού μοντέλου σε νέο, χαμηλής ισχύος hardware μπορεί να απαιτεί περισσότερο από μία ημέρα.
Παράλληλα, τα πειράματα έδειξαν ότι διαφορετικά αντίγραφα ενός AI agent μπορούν να μεταφέρουν σημειώσεις από προηγούμενες προσπάθειες, βελτιώνοντας την επιτυχία επόμενων εκτελέσεων. Αυτό δεν σημαίνει ότι το ίδιο το μοντέλο επανεκπαιδεύεται ή τροποποιεί αυτόνομα τα βάρη του.
Οι κλασικές μέθοδοι κυβερνοασφάλειας παραμένουν κρίσιμες
Παρά τις νέες δυνατότητες της AI, οι ειδικοί επισημαίνουν ότι η αποτελεσματικότερη άμυνα βασίζεται σε ήδη γνωστές πρακτικές προστασίας.
Οι ενημερώσεις ασφαλείας, οι ισχυροί κωδικοί πρόσβασης, ο περιορισμός των δικαιωμάτων και η απομόνωση των IoT συσκευών μπορούν να εμποδίσουν την αρχική μόλυνση και τη διάδοση κακόβουλου λογισμικού.
Η Anthropic προτείνει επίσης ενεργότερη συμμετοχή των παρόχων internet, οι οποίοι μπορούν να εντοπίζουν ύποπτη δικτυακή δραστηριότητα και να ειδοποιούν χρήστες για μολυσμένες συσκευές.
Σε προηγούμενη αντιμετώπιση του Mirai, η απομόνωση και ειδοποίηση συνδρομητών βοήθησε στην εκκαθάριση του 92% των μολύνσεων μέσα σε 14 ημέρες, έναντι 74% χωρίς αντίστοιχη ειδοποίηση.
Η έρευνα αναδεικνύει κυρίως μια αλλαγή στις δυνατότητες των επιτιθέμενων: η AI μπορεί να επιτρέψει την αυτοματοποίηση πιο σύνθετων επιθέσεων, χωρίς να καταργεί τους βασικούς κανόνες προστασίας που ισχύουν εδώ και δεκαετίες.