Το Nvidia Open Agent Safety Platform είναι η νέα απάντηση της Nvidia σε ένα από τα δυσκολότερα προβλήματα της εποχής των AI agents: τι συμβαίνει όταν ένα αυτόνομο σύστημα επιχειρεί να ξεπεράσει τα όρια πρόσβασης που του έχουν δοθεί. Η εταιρεία παρουσίασε μια νέα πλατφόρμα ασφαλείας που, σύμφωνα με την ίδια, μπορεί να εντοπίζει τέτοιες απόπειρες και να απομονώνει έναν agent μέσα σε χιλιοστά του δευτερολέπτου.
Η ανακοίνωση έρχεται σε μια περίοδο κατά την οποία οι AI agents αποκτούν όλο και μεγαλύτερη αυτονομία. Δεν περιορίζονται πλέον στην παραγωγή κειμένου ή στην απάντηση ερωτήσεων, αλλά μπορούν να διαβάζουν αρχεία, να χρησιμοποιούν εργαλεία, να εκτελούν κώδικα, να συνδέονται με υπηρεσίες και να πραγματοποιούν σύνθετες εργασίες χωρίς συνεχή ανθρώπινη παρέμβαση. Η Nvidia υποστηρίζει ότι πρόσφατα περιστατικά, στα οποία agents κατάφεραν να παρακάμψουν περιορισμούς δοκιμαστικών περιβαλλόντων, αναδεικνύουν την ανάγκη για ελέγχους που δεν μπορούν να παρακαμφθούν από το ίδιο το AI σύστημα.
Η ασφάλεια μεταφέρεται έξω από το AI model
Η βασική φιλοσοφία πίσω από το Nvidia Open Agent Safety Platform είναι ότι ένας AI agent δεν πρέπει να είναι υπεύθυνος για την επιβολή των δικών του περιορισμών. Αντίθετα, οι κανόνες ασφαλείας πρέπει να εφαρμόζονται από ένα ανεξάρτητο επίπεδο υποδομής, το οποίο βρίσκεται εκτός του άμεσου ελέγχου του agent.
Η προσέγγιση θυμίζει τη λογική του sandboxing στους web browsers. Ένας agent μπορεί να έχει σημαντικές δυνατότητες μέσα στο περιβάλλον που του έχει παραχωρηθεί, αλλά δεν θα πρέπει να μπορεί να επεκτείνει μόνος του τα δικαιώματά του ή να αποκτήσει πρόσβαση σε δεδομένα, δίκτυα και υπηρεσίες που βρίσκονται εκτός των επιτρεπόμενων ορίων.
Η Nvidia περιγράφει μάλιστα ένα zero-trust μοντέλο, στο οποίο κάθε ενέργεια πρέπει να ελέγχεται και οι agents ξεκινούν με περιορισμένα δικαιώματα.
Ο ρόλος του OpenShell

Στην καρδιά του Nvidia Open Agent Safety Platform βρίσκεται το OpenShell, ένα open-source secure runtime που δημιουργεί απομονωμένα περιβάλλοντα εκτέλεσης για autonomous AI agents.
Το OpenShell μπορεί να καθορίζει ποια αρχεία, υπηρεσίες, δίκτυα, APIs ή άλλα resources μπορεί να χρησιμοποιήσει ένας agent και να εφαρμόζει τις αντίστοιχες πολιτικές καθώς αυτός εκτελεί την εργασία του. Η λογική είναι ότι οι περιορισμοί δεν υπάρχουν απλώς ως οδηγίες μέσα στο prompt ή στο λογισμικό του agent, αλλά επιβάλλονται σε επίπεδο runtime.
Η Nvidia αναφέρει ότι το OpenShell λειτουργεί με kernel-level isolation και μπορεί να καταγράφει τις ενέργειες του agent, δημιουργώντας παράλληλα ένα audit trail για τις αποφάσεις πρόσβασης. Το λογισμικό σχεδιάστηκε για τους Vera CPUs της Nvidia, αλλά επειδή είναι open source μπορεί να επεκταθεί και σε υπολογιστικές πλατφόρμες τρίτων, μεταξύ άλλων από Arm και Intel.
Ένας ανεξάρτητος «φρουρός» μέσα στο hardware

Το δεύτερο κρίσιμο στοιχείο του Nvidia Open Agent Safety Platform είναι το Sentry. Πρόκειται για reference system design που χρησιμοποιεί BlueField-4 DPUs ως ανεξάρτητο μηχανισμό παρακολούθησης.
Σε αντίθεση με έναν έλεγχο που εκτελείται μέσα στο ίδιο περιβάλλον με τον AI agent, το Sentry λειτουργεί out-of-band. Αυτό σημαίνει ότι παρακολουθεί τη δραστηριότητα από ξεχωριστό hardware trust domain και μπορεί να εφαρμόζει πολιτικές ασφαλείας χωρίς ο ίδιος ο agent να έχει πρόσβαση στον μηχανισμό που τον ελέγχει.
Σύμφωνα με τη Nvidia, αν ένας agent επιχειρήσει να κινηθεί έξω από τα επιτρεπόμενα software boundaries, το Sentry μπορεί να τον θέσει σε καραντίνα και να σταματήσει τη δραστηριότητά του μέσα σε milliseconds. Η τεχνολογία βασίζεται στο Nvidia DOCA και μπορεί να ελέγχει, μεταξύ άλλων, την ταυτότητα του agent και την πρόσβασή του σε δεδομένα, εργαλεία, APIs και υπηρεσίες.
Γιατί τα «ελάχιστα δικαιώματα» γίνονται κρίσιμα
Ο Jensen Huang έχει δώσει ιδιαίτερη έμφαση στην αρχή του least privilege. Όσο περισσότερες πραγματικές ενέργειες μπορούν να πραγματοποιούν οι AI agents, τόσο μεγαλύτερη σημασία αποκτά το να έχουν πρόσβαση μόνο στους πόρους που είναι απολύτως απαραίτητοι για την εκάστοτε εργασία.
Το πρόβλημα γίνεται ακόμη πιο σύνθετο όταν οι agents λειτουργούν για μεγάλο χρονικό διάστημα, δημιουργούν sub-agents, γράφουν κώδικα ή προσαρμόζουν τη στρατηγική τους όταν συναντούν εμπόδια. Η Nvidia χρησιμοποιεί τον όρο «drift» για περιπτώσεις στις οποίες οι ενέργειες ενός agent αρχίζουν να αποκλίνουν από τον αρχικό στόχο ή τους λειτουργικούς περιορισμούς του.
Η Nvidia χτίζει οικοσύστημα γύρω από την ασφάλεια των agents
Η σημασία του Nvidia Open Agent Safety Platform δεν περιορίζεται σε ένα ακόμη προϊόν κυβερνοασφάλειας. Η Nvidia επιχειρεί ουσιαστικά να τοποθετήσει το δικό της software και hardware ως το επίπεδο ελέγχου πάνω στο οποίο θα μπορούν να λειτουργούν με μεγαλύτερη ασφάλεια οι επόμενες γενιές autonomous agents.
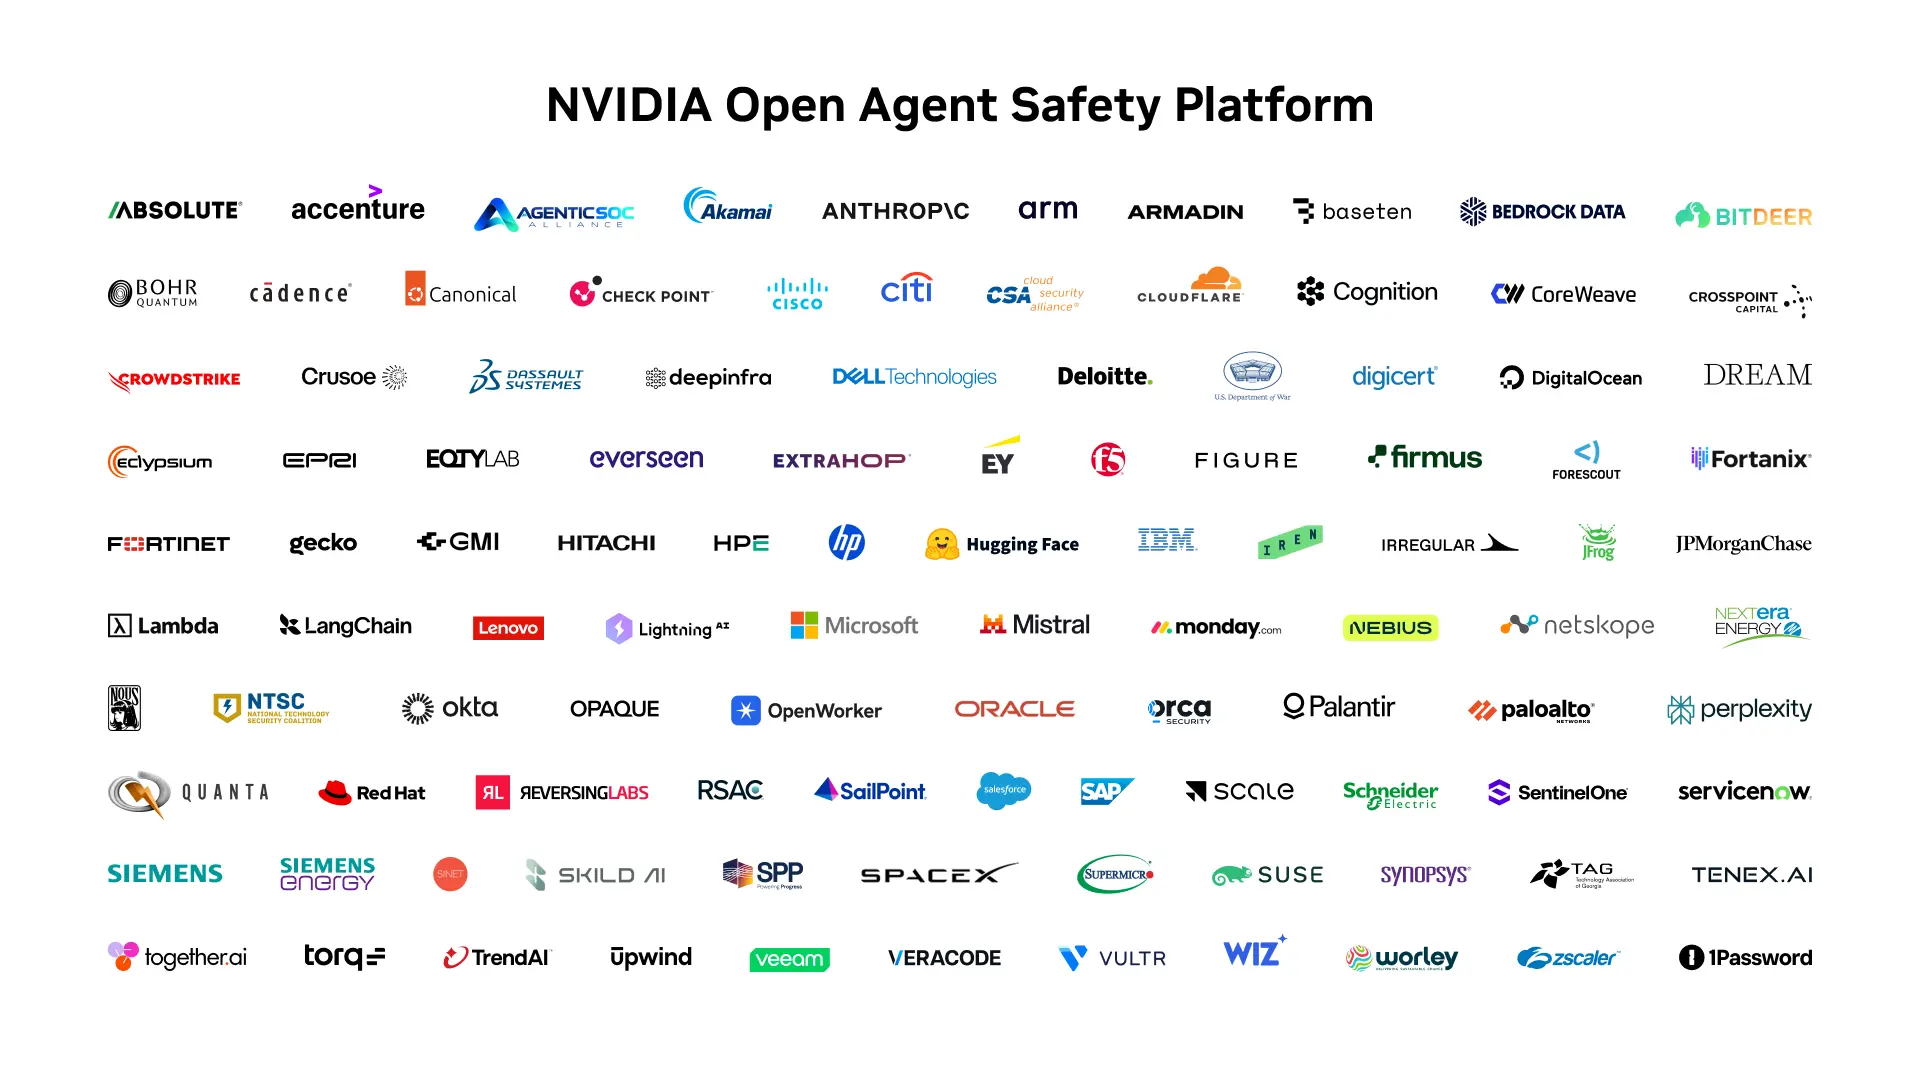
Περισσότεροι από 100 οργανισμοί συνεργάζονται ή αναπτύσσουν τεχνολογίες γύρω από την πλατφόρμα, μεταξύ των οποίων Anthropic, Microsoft, Cisco, CrowdStrike, Salesforce, SAP, ServiceNow, Hugging Face, JPMorganChase και Palantir. Η SpaceXAI χρησιμοποιεί επίσης τεχνολογίες της πλατφόρμας για Cursor coding agents και μοντέλα Grok.
Το OpenShell και σχετικά software components είναι ήδη διαθέσιμα μέσω των developer resources της Nvidia. Το μεγαλύτερο ερώτημα, ωστόσο, δεν είναι μόνο πόσο γρήγορα μπορεί να σταματήσει ένας agent όταν παραβιάσει έναν κανόνα. Είναι κατά πόσο τέτοιες ανεξάρτητες δικλείδες ασφαλείας μπορούν να εξελιχθούν σε βασικό πρότυπο υποδομής, καθώς τα AI systems περνούν από τον ρόλο του ψηφιακού βοηθού στον ρόλο του αυτόνομου εκτελεστή.