Μια πρωτοφανής κυβερνοεπίθεση στη Γαλλία προκάλεσε σοβαρά προβλήματα σε εκατοντάδες σούπερ μάρκετ, με τους χάκερ να στοχεύουν όχι τα ταμεία ή τα πληροφοριακά συστήματα των καταστημάτων, αλλά τις εγκαταστάσεις ψύξης. Οι δράστες φέρεται να απέκτησαν απομακρυσμένη πρόσβαση στα συστήματα ελέγχου ψυγείων και καταψυκτών, προκαλώντας αύξηση της θερμοκρασίας και καταστροφή μεγάλων ποσοτήτων τροφίμων. Σε ορισμένες εγκαταστάσεις αναφέρθηκαν ακόμη και περιστατικά πυρκαγιάς, με τις γαλλικές αρχές να ξεκινούν έρευνα για την έκταση και τις συνέπειες της επίθεσης.
Η κυβερνοεπίθεση στη Γαλλία εκδηλώθηκε τη νύχτα της Κυριακής 11 προς τη Δευτέρα 12 Οκτωβρίου 2026 και επηρέασε μεγάλες αλυσίδες λιανικής, μεταξύ των οποίων Intermarché, Netto, Coopérative U και E.Leclerc. Σύμφωνα με τις νεότερες πληροφορίες, περισσότερα από 300 καταστήματα Intermarché και Netto επηρεάστηκαν, ενώ προβλήματα καταγράφηκαν σε πάνω από 100 καταστήματα της Coopérative U. Στο επίκεντρο της έρευνας βρίσκονται συστήματα διαχείρισης ψύξης της δανέζικης Danfoss, τα οποία χρησιμοποιούνται για την παρακολούθηση και τον απομακρυσμένο έλεγχο των εγκαταστάσεων.
Πώς οι χάκερ μετέτρεψαν την ψύξη σε θέρμανση
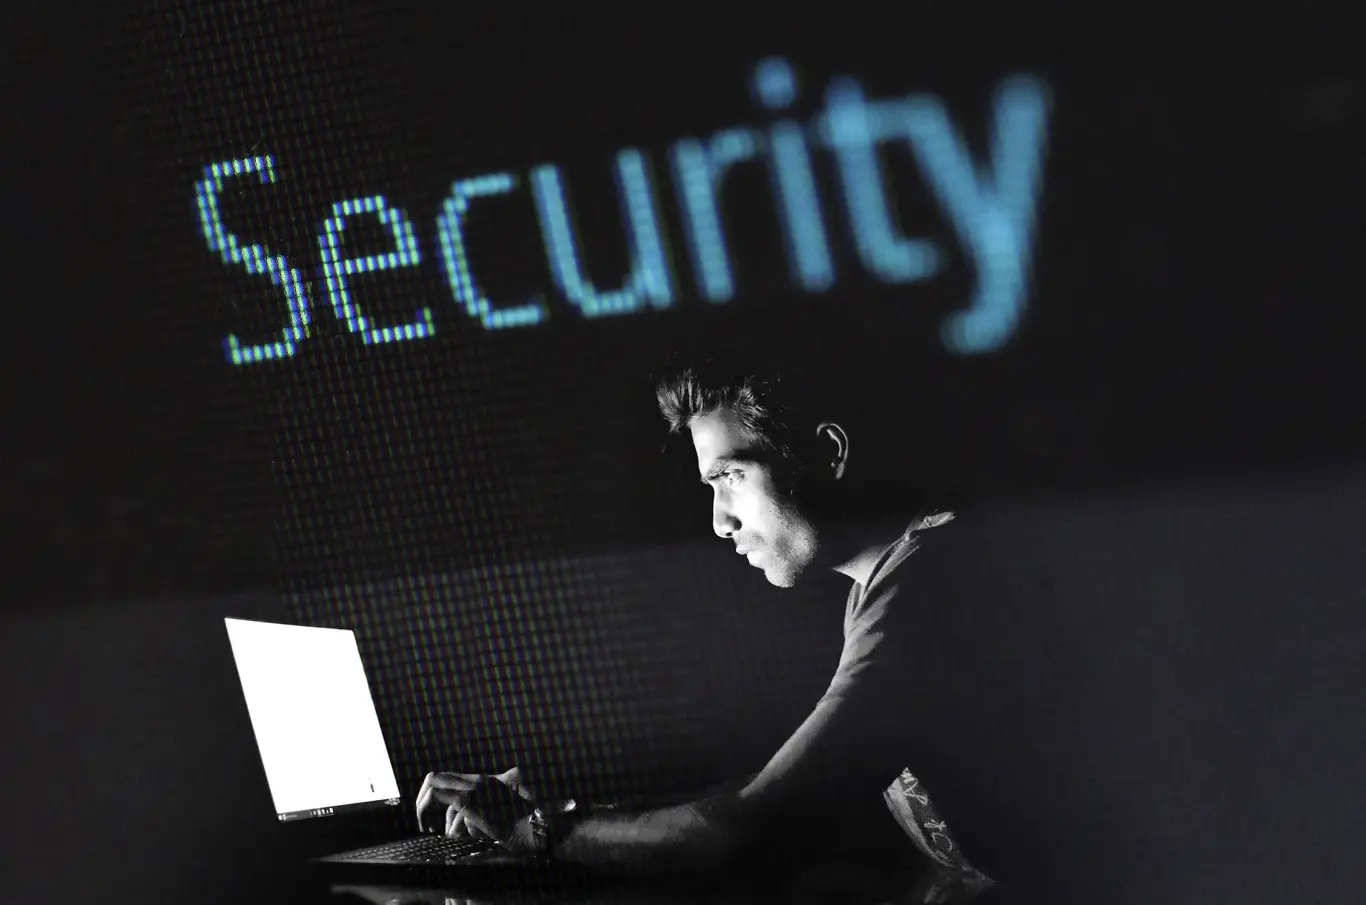
Το ιδιαίτερο χαρακτηριστικό της επίθεσης είναι ότι οι δράστες φέρεται να εκμεταλλεύτηκαν μια κανονική λειτουργία των συστημάτων ψύξης.
Οι επαγγελματικές εγκαταστάσεις διαθέτουν μηχανισμούς αυτόματης απόψυξης, οι οποίοι ενεργοποιούνται περιοδικά για την απομάκρυνση του πάγου από τα ψυκτικά στοιχεία.
Σύμφωνα με τις πρώτες τεχνικές πληροφορίες, οι εισβολείς κατάφεραν να ενεργοποιήσουν απομακρυσμένα τη λειτουργία αναγκαστικής απόψυξης, μεταβάλλοντας τις ρυθμίσεις θερμοκρασίας.
Σε ορισμένα συστήματα αναφέρθηκε ότι η εντολή θερμοκρασίας έφτασε τους 50 βαθμούς Κελσίου, προκαλώντας πολύωρη διακοπή της κανονικής ψύξης.
Το αποτέλεσμα ήταν να αλλοιωθούν τρόφιμα που απαιτούν συγκεκριμένες συνθήκες συντήρησης.
Η Intermarché επιβεβαίωσε ότι τα επηρεαζόμενα καταστήματα αναγκάστηκαν να απορρίψουν ευπαθή και κατεψυγμένα προϊόντα, προκειμένου να αποφευχθούν κίνδυνοι για την υγεία των καταναλωτών.
Ποιες αλυσίδες επηρεάστηκαν

Οι αρχικές αναφορές έκαναν λόγο για περίπου 150 καταστήματα Intermarché. Ωστόσο, ο νεότερος απολογισμός ανέβασε τον αριθμό σε τουλάχιστον 300 σημεία πώλησης των αλυσίδων Intermarché και Netto.
Η Coopérative U επιβεβαίωσε επίσης προβλήματα σε περισσότερα από 100 καταστήματα του δικτύου της.
Η E.Leclerc αναγνώρισε ότι κυβερνοεπίθεση σε προμηθευτή εξοπλισμού ψύξης προκάλεσε δυσλειτουργίες σε αρκετές εγκαταστάσεις της.
Παράλληλα, η Carrefour ανέφερε ότι επηρεάστηκαν περίπου 80 καταστήματά της, ενώ προβλήματα επιβεβαιώθηκαν και σε περίπου 30 καταστήματα Monoprix.
Ο πρόεδρος της Coopérative U, Dominique Schelcher, χαρακτήρισε το περιστατικό εξαιρετικά σοβαρό, επισημαίνοντας ότι η στοχοποίηση εξοπλισμού απαραίτητου για τη συντήρηση τροφίμων αποτελεί μια ιδιαίτερα ανησυχητική εξέλιξη.
Οι οικονομικές απώλειες δεν έχουν ακόμη υπολογιστεί συνολικά, αλλά περιλαμβάνουν καταστροφή εμπορευμάτων, διακοπή λειτουργίας ψυκτικών εγκαταστάσεων και πιθανές δαπάνες αποκατάστασης.
Στο επίκεντρο παλαιότερο λογισμικό της Danfoss
Η έρευνα επικεντρώνεται σε συστήματα διαχείρισης ψύξης της Danfoss, τα οποία επιτρέπουν στους τεχνικούς να παρακολουθούν θερμοκρασίες, να λαμβάνουν ειδοποιήσεις και να πραγματοποιούν απομακρυσμένες ρυθμίσεις.
Η εταιρεία αναγνώρισε ότι επηρεάστηκαν εγκαταστάσεις στη Γαλλία που χρησιμοποιούσαν παλαιότερες εκδόσεις firmware.
Μεταξύ των προϊόντων που αναφέρθηκαν βρίσκονται οι ελεγκτές AK-SM800 και AK-SC355, ορισμένοι από τους οποίους δεν λαμβάνουν πλέον ενημερώσεις ασφαλείας.
Οι γαλλικές αρχές εξετάζουν την εκμετάλλευση ευπάθειας στο λογισμικό, χωρίς να έχει επιβεβαιωθεί δημόσια ο ακριβής τρόπος με τον οποίο πραγματοποιήθηκε η αρχική παραβίαση.
Η Danfoss επισημαίνει ότι έχει ήδη συστήσει στους πελάτες της την εγκατάσταση ενημερώσεων και τη μετάβαση από παλαιότερα συστήματα σε νεότερες λύσεις.
Το περιστατικό αναδεικνύει τον κίνδυνο που δημιουργείται όταν εξοπλισμός με πολυετή διάρκεια ζωής συνεχίζει να λειτουργεί με παρωχημένο λογισμικό.
Η κυβερνοεπίθεση δείχνει τους κινδύνους για τις βιομηχανικές εγκαταστάσεις
Η περίπτωση των γαλλικών σούπερ μάρκετ αποτελεί χαρακτηριστικό παράδειγμα επίθεσης σε συστήματα Operational Technology (OT).
Σε αντίθεση με τις συνηθισμένες κυβερνοεπιθέσεις που στοχεύουν δεδομένα ή πληροφοριακές υπηρεσίες, οι επιθέσεις σε OT μπορούν να επηρεάσουν τη λειτουργία φυσικού εξοπλισμού.
Οι εγκαταστάσεις ψύξης, τα συστήματα κλιματισμού, οι βιομηχανικοί αυτοματισμοί και πολλές ενεργειακές υποδομές χρησιμοποιούν πλέον συνδεδεμένους ελεγκτές για την απομακρυσμένη διαχείρισή τους.
Η συνδεσιμότητα διευκολύνει τη συντήρηση και μειώνει το λειτουργικό κόστος, αλλά μπορεί να δημιουργήσει νέες δυνατότητες πρόσβασης για κακόβουλους χρήστες, ιδιαίτερα όταν απουσιάζουν αποτελεσματικοί έλεγχοι ασφαλείας.
Η προστασία τέτοιων εγκαταστάσεων απαιτεί ενημερωμένο firmware, περιορισμό της απομακρυσμένης πρόσβασης, διαχωρισμό των βιομηχανικών συστημάτων από τα υπόλοιπα εταιρικά δίκτυα και μηχανισμούς έγκαιρης ανίχνευσης ασυνήθιστων εντολών.
Έρευνα από τις γαλλικές αρχές και φόβοι για επέκταση
Η Εισαγγελία του Παρισιού έχει ξεκινήσει έρευνα, με στόχο τον εντοπισμό των δραστών και την αποτίμηση των ζημιών.
Παράλληλα, ο Γάλλος πρωθυπουργός Sébastien Lecornu ζήτησε την κινητοποίηση της εθνικής υπηρεσίας κυβερνοασφάλειας ANSSI, η οποία συνεργάζεται με αντίστοιχες ευρωπαϊκές αρχές.
Οι έρευνες εξετάζουν κατά πόσο ενδέχεται να υπάρχουν και άλλες ευάλωτες εγκαταστάσεις, εντός ή εκτός Γαλλίας.
Μέχρι στιγμής δεν έχει επιβεβαιωθεί η ταυτότητα των δραστών ή το κίνητρό τους.
Η συγκεκριμένη κυβερνοεπίθεση αποδεικνύει ότι οι ψηφιακές απειλές δεν περιορίζονται πλέον στην υποκλοπή προσωπικών δεδομένων ή στην οικονομική απάτη.
Μπορούν να προκαλέσουν άμεσες υλικές ζημιές, να καταστρέψουν εμπορεύματα και να επηρεάσουν κρίσιμες λειτουργίες της εφοδιαστικής αλυσίδας.
Για τις επιχειρήσεις, το περιστατικό αποτελεί μια σημαντική υπενθύμιση ότι η κυβερνοασφάλεια πρέπει να καλύπτει όχι μόνο τους υπολογιστές και τους servers, αλλά και κάθε συνδεδεμένη εγκατάσταση από την οποία εξαρτάται η καθημερινή λειτουργία τους.