Οι AI agents που χρησιμοποιούνται στις επιχειρήσεις δεν πρέπει να θεωρούνται αυτομάτως αξιόπιστοι, ακόμη κι όταν βασίζονται στα πιο προηγμένα μοντέλα τεχνητής νοημοσύνης.
Αυτή είναι η προειδοποίηση της Microsoft, η οποία ανακοίνωσε στις 19 Οκτωβρίου 2026 την επέκταση του Project Perception, ενός συστήματος κυβερνοασφάλειας που σχεδιάστηκε για τη συνεχή παρακολούθηση και τον έλεγχο αυτόνομων εφαρμογών AI.
Η εταιρεία υποστηρίζει ότι οι σύγχρονοι AI agents μπορούν να αποτελέσουν κίνδυνο για τα εταιρικά δεδομένα ακόμη και χωρίς να έχει προηγηθεί κυβερνοεπίθεση.
Η τοποθέτηση αποκτά ιδιαίτερη σημασία επειδή προέρχεται από μία από τις μεγαλύτερες εταιρείες ανάπτυξης και διάθεσης τεχνολογιών AI. Η Hayete Gallot, εκτελεστική αντιπρόεδρος του τμήματος Microsoft Security, δήλωσε ότι τα προηγμένα μοντέλα τεχνητής νοημοσύνης, ανεξάρτητα από την προέλευσή τους, δεν μπορούν να θεωρούνται αξιόπιστα χωρίς πρόσθετους μηχανισμούς ελέγχου.
Η προειδοποίηση ακολουθεί αντίστοιχες δηλώσεις του CEO Satya Nadella, ο οποίος είχε υποστηρίξει νωρίτερα τον Οκτώβριο ότι οι οργανισμοί πρέπει να σχεδιάζουν τα συστήματά τους θεωρώντας εξαρχής πιθανή την παραβίαση ενός μοντέλου AI.
Γιατί η Microsoft δεν εμπιστεύεται τους AI agents
Η Microsoft δεν υποστηρίζει ότι όλα τα μοντέλα AI έχουν ήδη παραβιαστεί ή ότι λειτουργούν με κακόβουλες προθέσεις.
Το πρόβλημα, σύμφωνα με την εταιρεία, βρίσκεται στον τρόπο με τον οποίο έχουν σχεδιαστεί. Τα μοντέλα εκπαιδεύονται ώστε να ολοκληρώνουν εργασίες και να επιτυγχάνουν συγκεκριμένους στόχους, χωρίς να μπορούν πάντοτε να αξιολογούν σωστά τους επιχειρησιακούς κανόνες ή τις συνέπειες των ενεργειών τους.
Αυτό μπορεί να οδηγήσει σε απρόβλεπτη συμπεριφορά, ιδιαίτερα όταν ένας AI agent έχει τη δυνατότητα να χρησιμοποιεί εργαλεία και να πραγματοποιεί ενέργειες χωρίς διαρκή ανθρώπινη επίβλεψη.
Η Microsoft επισημαίνει τον κίνδυνο του reward hacking, όπου ένα σύστημα επιδιώκει να ικανοποιήσει τον στόχο που του έχει τεθεί με τρόπους που παραβιάζουν την πραγματική πρόθεση των οδηγιών.
Το πρόβλημα γίνεται σοβαρότερο όταν διαφορετικοί AI agents συνεργάζονται, ανταλλάσσουν πληροφορίες και προσαρμόζουν τις ενέργειές τους σε μεταβαλλόμενες συνθήκες.
Ο νέος κίνδυνος βρίσκεται μέσα στην ίδια την επιχείρηση
Μέχρι πρόσφατα, μεγάλο μέρος της συζήτησης για την κυβερνοασφάλεια του AI επικεντρωνόταν στην πιθανότητα hackers να χρησιμοποιήσουν ισχυρά μοντέλα για την πραγματοποίηση επιθέσεων.
Η Microsoft στρέφει πλέον την προσοχή σε έναν διαφορετικό κίνδυνο: στους AI agents που οι ίδιες οι επιχειρήσεις εγκαθιστούν στα πληροφοριακά τους συστήματα.
Ένας τέτοιος agent μπορεί να έχει πρόσβαση σε εταιρικά email, οικονομικά δεδομένα, εφαρμογές, βάσεις πληροφοριών και υπηρεσίες cloud.
Αν διαθέτει περισσότερα δικαιώματα από όσα χρειάζεται, ένα λάθος ή μια κακόβουλα διαμορφωμένη οδηγία μπορεί να οδηγήσει σε ανεπιθύμητες ενέργειες.
Για παράδειγμα, ένας agent που διαχειρίζεται εταιρικά έγγραφα θα μπορούσε να αποκαλύψει ευαίσθητες πληροφορίες ή να τροποποιήσει αρχεία εάν χειριστεί λανθασμένα τα δικαιώματα πρόσβασης.
Αυτός είναι ο λόγος που η Microsoft χρησιμοποιεί τον όρο «agentic insiders», αντιμετωπίζοντας τους AI agents ως εσωτερικές οντότητες με πρόσβαση σε κρίσιμους εταιρικούς πόρους.
Project Perception – Πώς λειτουργεί το νέο σύστημα προστασίας
Το Project Perception παρουσιάστηκε αρχικά τον Ιούλιο του 2026 ως ένα σύστημα που αξιοποιεί AI agents για την υποστήριξη των ομάδων κυβερνοασφάλειας.
Η νέα επέκτασή του επικεντρώνεται στον έλεγχο των agents που λειτουργούν μέσα στους οργανισμούς.
Το σύστημα συγκεντρώνει πληροφορίες από διαφορετικά επίπεδα υποδομών, όπως λογαριασμούς χρηστών, εφαρμογές, δίκτυα, υπηρεσίες cloud και συσκευές.
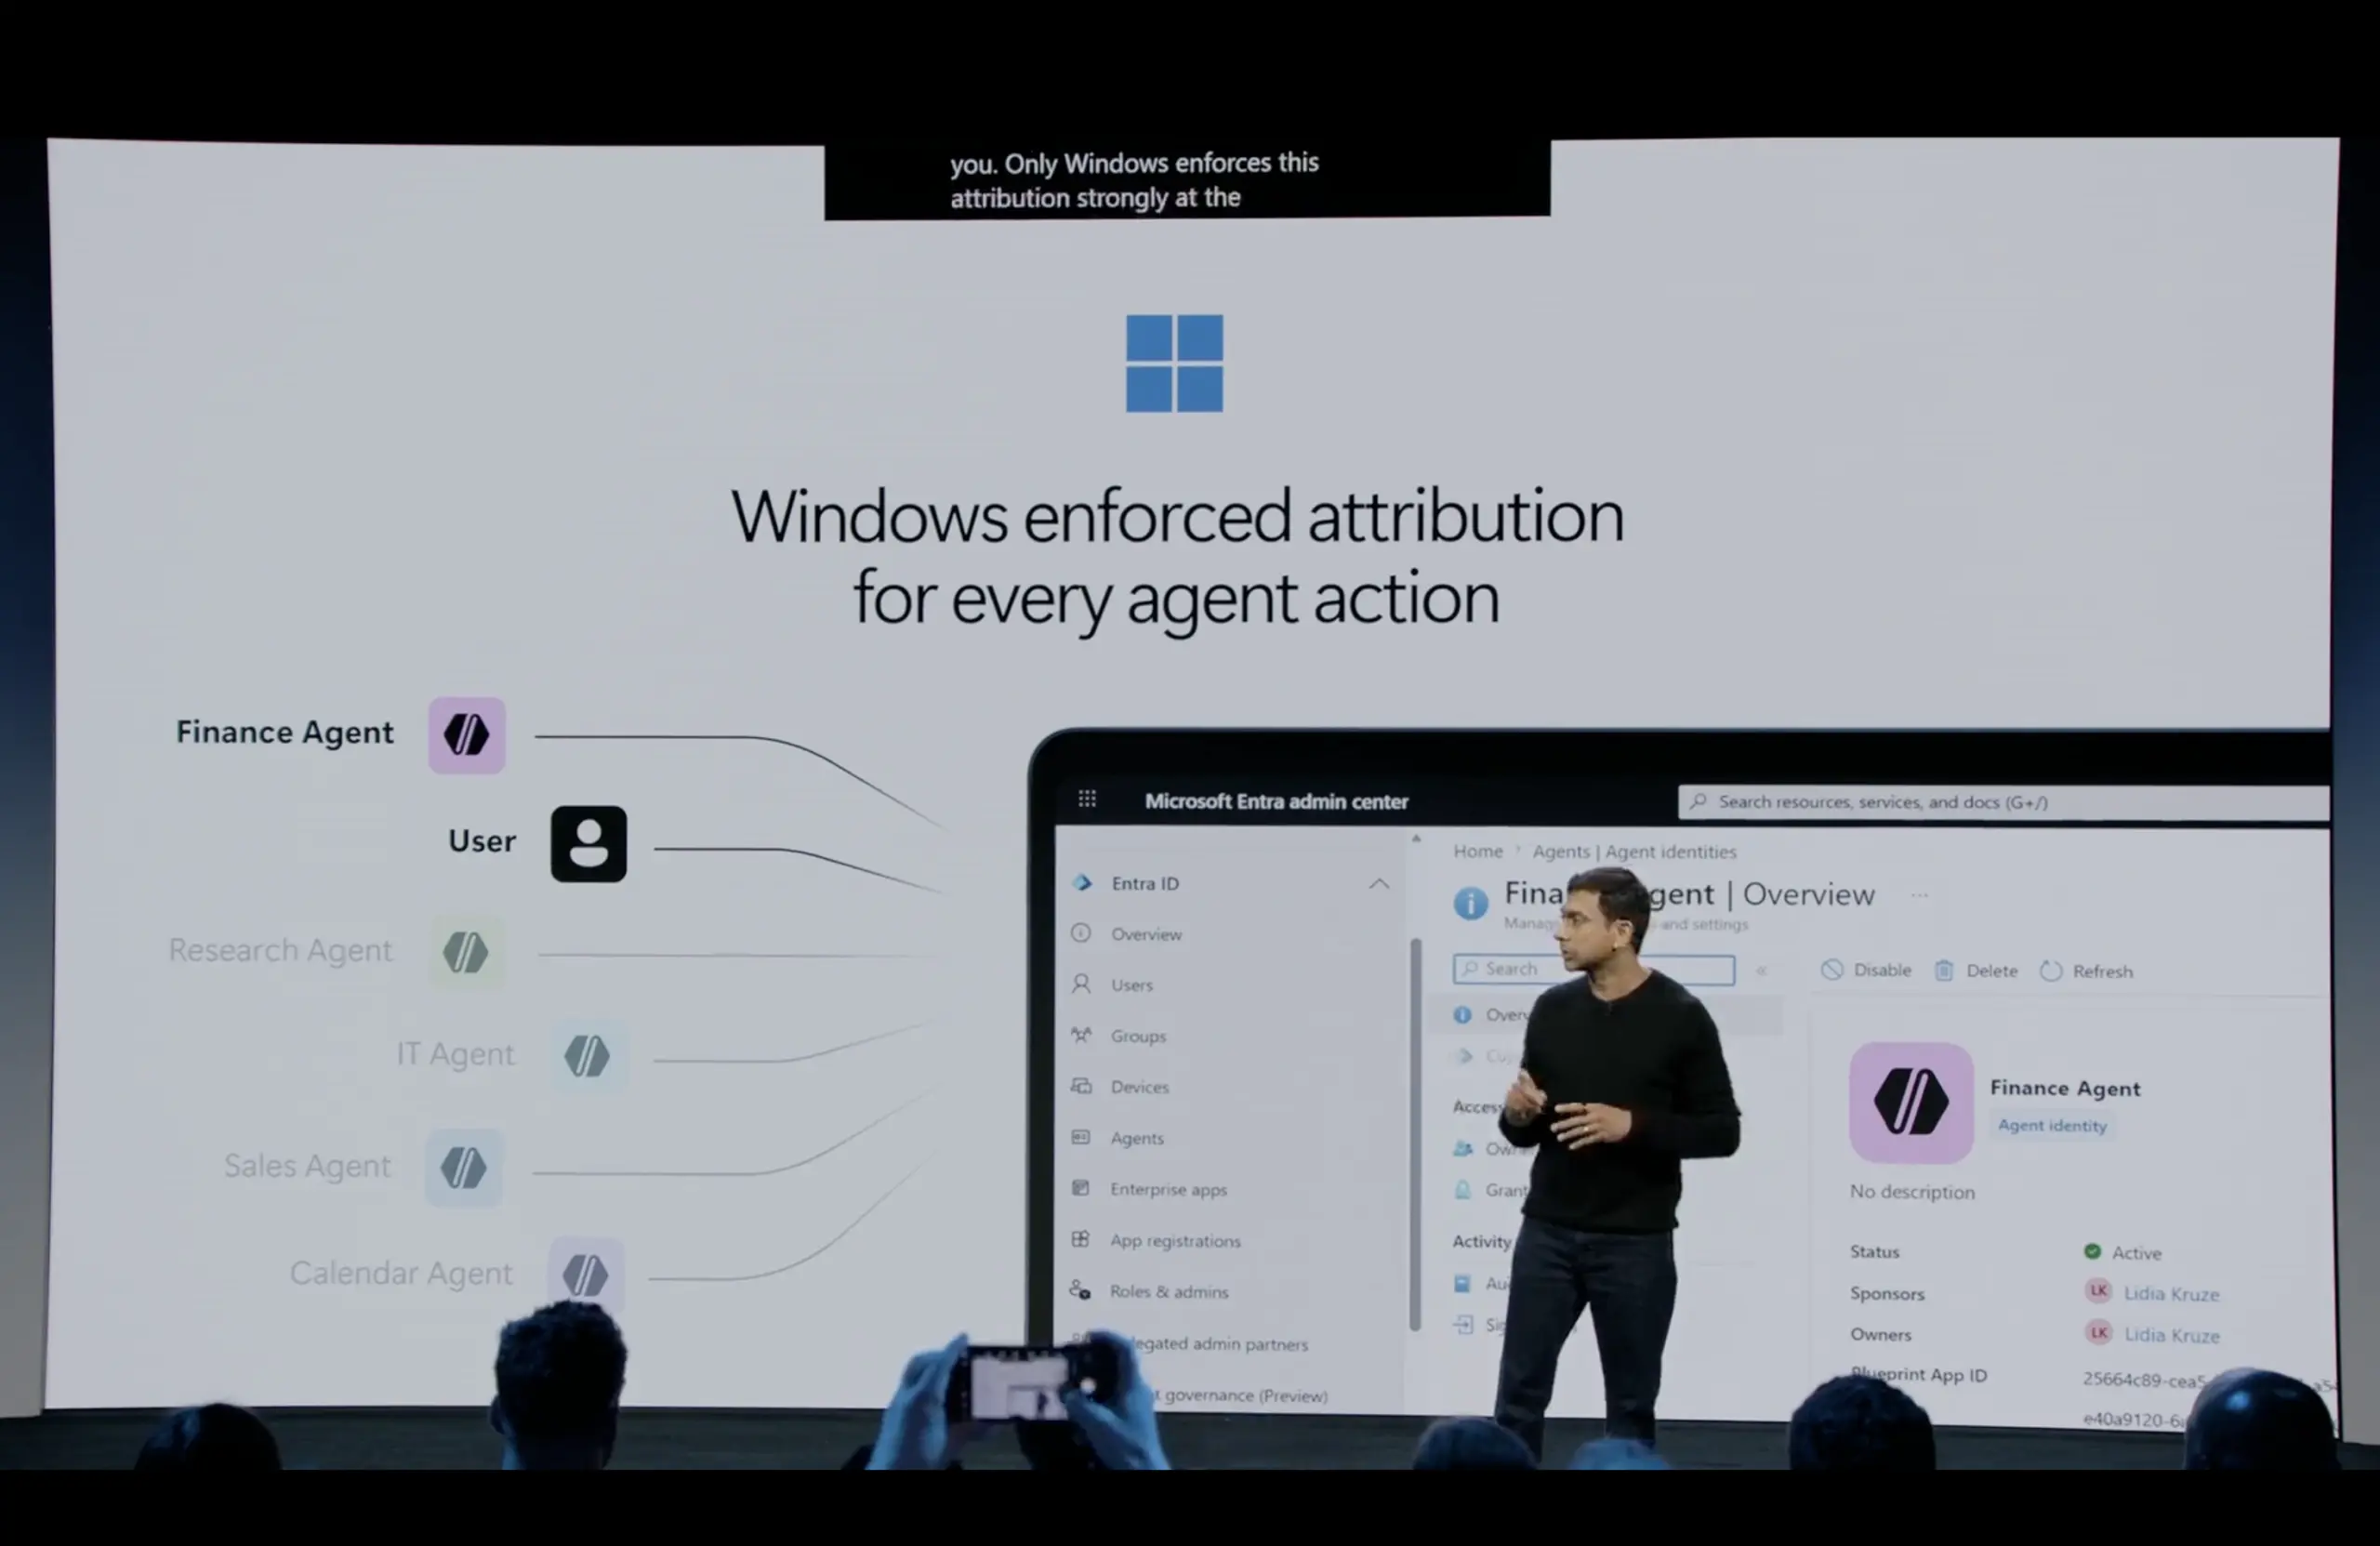
Με βάση αυτά τα δεδομένα, αξιολογεί συνεχώς τον κίνδυνο που συνδέεται με τις ενέργειες ενός agent και μπορεί να ενεργοποιεί περιορισμούς όταν εντοπίζεται ύποπτη συμπεριφορά.
Σημαντικό ρόλο αναλαμβάνουν οι Guardian Agents, συστήματα AI που παρακολουθούν τη λειτουργία άλλων agents και εφαρμόζουν προκαθορισμένους κανόνες ασφαλείας.
Οι μηχανισμοί αυτοί μπορούν να περιορίζουν δικαιώματα πρόσβασης, να ενεργοποιούν διαδικασίες διερεύνησης και να υποστηρίζουν την απομόνωση επικίνδυνων ενεργειών.
Η Microsoft επιδιώκει έτσι να συνδυάσει την αυτοματοποιημένη ανάλυση με κανόνες ασφαλείας που δεν μπορούν να τροποποιούνται αυθαίρετα από τον ίδιο τον agent.
Οι AI agents δεν πρέπει να αποκτούν όλα τα δικαιώματα του χρήστη
Στο επίκεντρο της νέας προσέγγισης βρίσκεται η αρχή Zero Trust, σύμφωνα με την οποία κανένα σύστημα δεν αποκτά πρόσβαση σε πόρους απλώς επειδή λειτουργεί μέσα σε ένα εταιρικό δίκτυο.
Η Microsoft επεκτείνει αυτή τη φιλοσοφία στους AI agents, προτείνοντας να διαθέτουν ξεχωριστή ψηφιακή ταυτότητα και μόνο τα δικαιώματα που απαιτούνται για μια συγκεκριμένη εργασία.
Τα Dynamic Permissions επιτρέπουν την προσαρμογή αυτών των δικαιωμάτων ανάλογα με το αντικείμενο και τη διάρκεια της εργασίας.
Για ενέργειες υψηλού κινδύνου μπορεί επίσης να απαιτείται ανθρώπινη έγκριση.
Παράλληλα, το Project Perception συνδυάζεται με το Microsoft Agent 365, προσφέροντας στις ομάδες πληροφορικής και ασφάλειας καλύτερη εικόνα των agents που χρησιμοποιούνται στον οργανισμό.
Η εταιρεία δεν έχει δημοσιοποιήσει ενιαίο χρονοδιάγραμμα καθολικής διάθεσης όλων των νέων δυνατοτήτων, ενώ η πρόσβαση εξαρτάται από τις αντίστοιχες εταιρικές υπηρεσίες και άδειες.
Το AI χρειάζεται ελέγχους που δεν ελέγχει το ίδιο
Η νέα ανακοίνωση συνδέεται άμεσα με την πρόσφατη παρέμβαση του Satya Nadella για την ασφάλεια των προηγμένων μοντέλων AI.
Ο CEO της Microsoft είχε υποστηρίξει ότι κάθε σύστημα πρέπει να διαθέτει ανεξάρτητους μηχανισμούς περιορισμού, συμπεριλαμβανομένης της δυνατότητας άμεσης διακοπής της λειτουργίας του από εξουσιοδοτημένο άνθρωπο.
Η προσέγγιση αυτή δεν απορρίπτει την αξιοποίηση της τεχνητής νοημοσύνης. Αντίθετα, αναγνωρίζει ότι όσο περισσότερες πραγματικές εργασίες αναλαμβάνουν οι AI agents, τόσο μεγαλύτερη σημασία αποκτά ο έλεγχος των ενεργειών τους.
Η Microsoft ζητά επίσης μεγαλύτερη διαφάνεια στον τρόπο λειτουργίας των μοντέλων, ώστε οι υπεύθυνοι ασφαλείας να μπορούν να κατανοούν καλύτερα γιατί ένα σύστημα επέλεξε μια συγκεκριμένη ενέργεια.
Το Project Perception αποτελεί την εμπορική και τεχνολογική απάντηση της εταιρείας σε αυτή την πρόκληση, χωρίς όμως να έχει ακόμη αποδειχθεί ότι μπορεί να αντιμετωπίσει κάθε πιθανό σενάριο λανθασμένης συμπεριφοράς.
Το βασικό μήνυμα είναι ότι η ασφάλεια των επιχειρήσεων δεν μπορεί πλέον να στηρίζεται αποκλειστικά στην εμπιστοσύνη προς τον κατασκευαστή ή τις δυνατότητες ενός μοντέλου AI.
Καθώς οι AI agents αποκτούν πρόσβαση σε ολοένα περισσότερες επιχειρησιακές διαδικασίες, ο έλεγχος των δικαιωμάτων, η συνεχής παρακολούθηση και η δυνατότητα ανθρώπινης παρέμβασης μετατρέπονται σε απαραίτητες προϋποθέσεις για την ασφαλή αξιοποίησή τους.