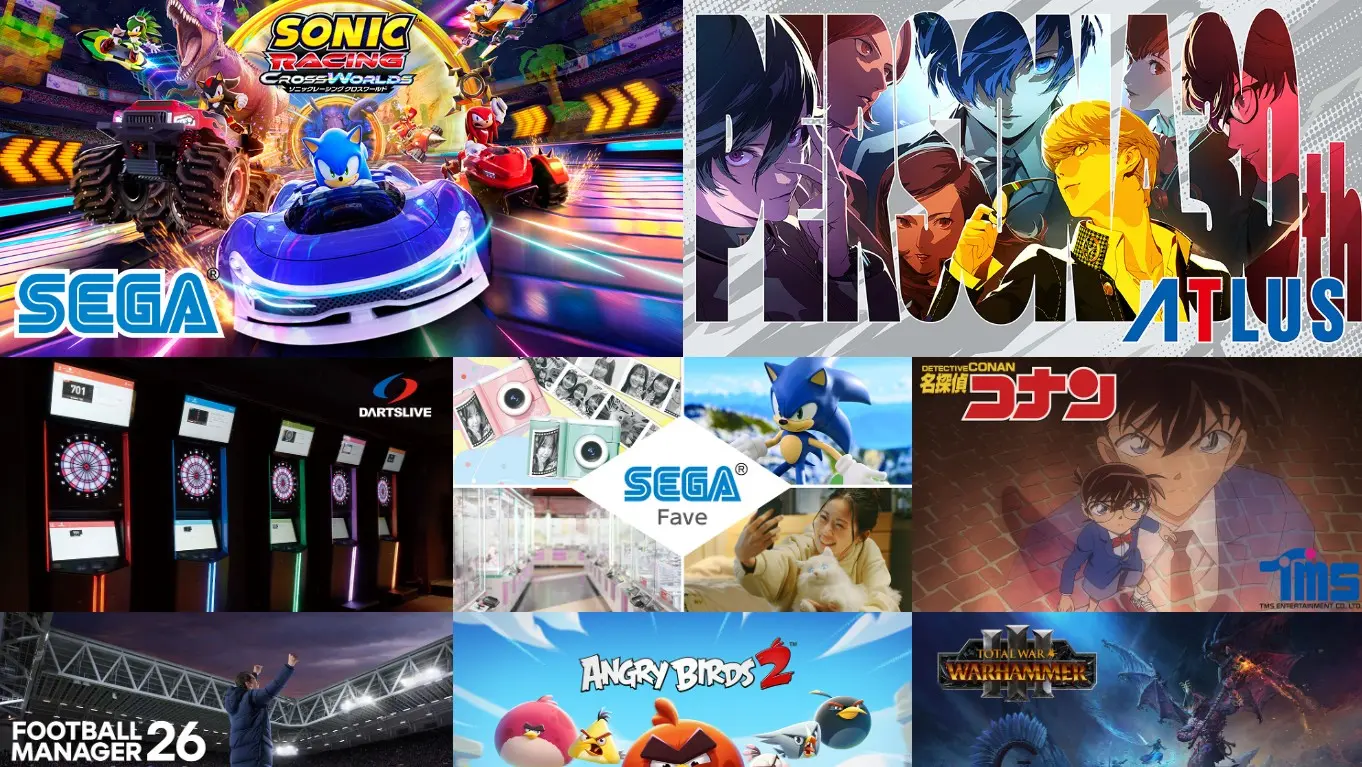
Η SEGA επιβεβαίωσε διαρροή 2.196.044 διευθύνσεων email, έπειτα από κυβερνοεπίθεση σε εξωτερικό συνεργάτη που διαχειριζόταν την αποστολή ενημερωτικών μηνυμάτων για προϊόντα και υπηρεσίες της. Η ανακοίνωση έγινε στις 9 Νοεμβρίου 2026 και αφορά μη εξουσιοδοτημένη πρόσβαση στο σύστημα της ιαπωνικής εταιρείας Arara, η οποία παρείχε υπηρεσίες μαζικής αποστολής email στη SEGA και στη θυγατρική της, SEGA Fave.
Η διαρροή δεδομένων της SEGA δεν περιλαμβάνει, σύμφωνα με την εταιρεία, κωδικούς πρόσβασης, στοιχεία πληρωμών ή προσωπικά δεδομένα όπως ονόματα και διευθύνσεις κατοικίας. Ωστόσο, σε 92.273 από τις εκτεθειμένες διευθύνσεις περιλαμβάνονται και πρόσθετες πληροφορίες σχετικές με την αποστολή των ενημερωτικών μηνυμάτων, η ακριβής φύση των οποίων εξακολουθεί να διερευνάται. Παρότι δεν έχει διαπιστωθεί μέχρι στιγμής κατάχρηση των συγκεκριμένων δεδομένων, η εταιρεία προειδοποιεί τους χρήστες για πιθανές απόπειρες phishing με μηνύματα που θα εμφανίζονται ως επίσημες επικοινωνίες της SEGA.
Ποια δεδομένα εκτέθηκαν από την κυβερνοεπίθεση
Το περιστατικό αφορά την υπηρεσία Arara Message, την οποία χρησιμοποιούσαν η SEGA και η SEGA Fave για την αποστολή ορισμένων ενημερωτικών email προς πελάτες και ενδιαφερομένους.
Συνολικά επιβεβαιώθηκε η έκθεση 2.196.044 διευθύνσεων email. Από αυτές, 92.273 συνοδεύονταν από επιπλέον δεδομένα αποστολής. Ο συγκεκριμένος αριθμός περιλαμβάνεται στο συνολικό πλήθος και δεν αφορά ξεχωριστές επιπλέον διευθύνσεις.
Η SEGA διευκρινίζει ότι δεν εκτέθηκαν ονόματα, ημερομηνίες γέννησης, φύλο, ταχυδρομικές διευθύνσεις, αριθμοί τηλεφώνου, στοιχεία πιστωτικών καρτών ή κωδικοί σύνδεσης.
Επιπλέον, οι διευθύνσεις email που χρησιμοποιούνται για το SEGA Account δεν περιλαμβάνονται στη συγκεκριμένη διαρροή, επειδή η υπηρεσία χρησιμοποιεί διαφορετικό σύστημα αποστολής μηνυμάτων.
Τα επηρεαζόμενα newsletters είχαν αποσταλεί μεταξύ Ιουλίου και Οκτωβρίου 2026 και αφορούσαν, μεταξύ άλλων, τα παιχνίδια CHUNITHM Mate, Ongeki και maimai, διαδικτυακές κληρώσεις της SEGA και την παρουσία της εταιρείας στο Tokyo Game Show 2026.
Πώς ανακαλύφθηκε η διαρροή δεδομένων της SEGA
Η υπόθεση άρχισε να αποκαλύπτεται στα τέλη Οκτωβρίου, όταν προέκυψαν πληροφορίες για παραβίαση των συστημάτων της Arara.
Στις 29 Οκτωβρίου, η SEGA ζήτησε από τον συνεργάτη της ενημέρωση σχετικά με την ασφάλεια της υπηρεσίας. Εκείνη τη στιγμή έλαβε απάντηση ότι δεν είχε διαπιστωθεί διαρροή των δεδομένων της.
Μετά τη δημοσιοποίηση της κυβερνοεπίθεσης από την Arara, η SEGA επανήλθε την 1η Νοεμβρίου ζητώντας νέο έλεγχο.
Στις 3 Νοεμβρίου ενημερώθηκε ότι είχε επιβεβαιωθεί η εξαγωγή διευθύνσεων email που χρησιμοποιούνταν για τις ενημερωτικές αποστολές της.
Ακολούθησαν πρόσθετοι έλεγχοι μεταξύ 5 και 8 Νοεμβρίου, προτού η εταιρεία ανακοινώσει επισήμως τον αριθμό των εκτεθειμένων διευθύνσεων.
Η διερεύνηση συνεχίζεται, κυρίως για τον προσδιορισμό των πρόσθετων πληροφοριών που συνόδευαν τις 92.273 διευθύνσεις.
Η επίθεση στην Arara επηρέασε πολύ περισσότερες εταιρείες
Η υπόθεση αποκτά μεγαλύτερες διαστάσεις εάν εξεταστεί η συνολική παραβίαση του εξωτερικού παρόχου.
Σύμφωνα με την ανακοίνωση της Arara στις 6 Νοεμβρίου, από τα συστήματά της αφαιρέθηκαν ή ενδέχεται να αφαιρέθηκαν περισσότερες από 81,3 εκατομμύρια διευθύνσεις email, με τις επηρεαζόμενες επιχειρήσεις να εκτιμώνται σε έως 380.
Η Arara αποκάλυψε επίσης ότι, μεταξύ 28 και 30 Οκτωβρίου, οι επιτιθέμενοι χρησιμοποίησαν την υποδομή της για να αποστείλουν έως περίπου 7,13 εκατομμύρια ύποπτα μηνύματα, τα οποία εμφανίζονταν ως επικοινωνίες εταιρειών πιστωτικών καρτών.
Τα στοιχεία αυτά αφορούν τη συνολική κυβερνοεπίθεση στην Arara και δεν σημαίνουν ότι οι διευθύνσεις της SEGA χρησιμοποιήθηκαν για τις συγκεκριμένες αποστολές. Η SEGA αναφέρει ότι δεν έχει εντοπίσει κατάχρηση των δεδομένων που συνδέονται με τη δική της διαρροή.
Η Arara διέκοψε τη λειτουργία της υπηρεσίας στις 31 Οκτωβρίου, ενώ η επαναλειτουργία της θα εξαρτηθεί από την ολοκλήρωση των ελέγχων ασφαλείας και την αντιμετώπιση των αδυναμιών που επέτρεψαν την εισβολή.
Ο κίνδυνος phishing για τους χρήστες της SEGA
Η έκθεση μιας διεύθυνσης email δεν σημαίνει αυτομάτως παραβίαση του λογαριασμού στον οποίο χρησιμοποιείται. Μπορεί, ωστόσο, να αποτελέσει αφετηρία για στοχευμένες απόπειρες ηλεκτρονικής εξαπάτησης.
Οι επιτιθέμενοι ενδέχεται να αξιοποιήσουν τις διευθύνσεις για να στείλουν πλαστά μηνύματα σχετικά με παιχνίδια, προσφορές, λογαριασμούς ή υποτιθέμενα προβλήματα ασφαλείας.
Ένα τέτοιο μήνυμα μπορεί να περιλαμβάνει σύνδεσμο προς ψεύτικη σελίδα σύνδεσης, με στόχο την υποκλοπή κωδικών ή άλλων προσωπικών πληροφοριών.
Η SEGA προειδοποιεί ότι ούτε η ίδια ούτε η SEGA Fave ζητούν από τους χρήστες να αποστείλουν κωδικούς πρόσβασης ή στοιχεία πιστωτικών καρτών μέσω email.
Όσοι έχουν εγγραφεί σε newsletters της εταιρείας καλό είναι να αποφεύγουν συνδέσμους και συνημμένα από απροσδόκητα μηνύματα, ακόμη και όταν ο αποστολέας φαίνεται γνωστός.
Εάν ένα μήνυμα αφορά λογαριασμό ή αγορά, η ασφαλέστερη επιλογή είναι η απευθείας επίσκεψη στην επίσημη ιστοσελίδα της υπηρεσίας και όχι η χρήση του συνδέσμου που περιλαμβάνεται στο email.
Η ασφάλεια των εξωτερικών συνεργατών στο επίκεντρο
Η διαρροή δεδομένων της SEGA αναδεικνύει μια σημαντική πρόκληση για τις μεγάλες εταιρείες τεχνολογίας και gaming: την προστασία πληροφοριών που δεν διατηρούνται αποκλειστικά στις δικές τους υποδομές.
Οι υπηρεσίες αποστολής newsletters, οι πλατφόρμες εξυπηρέτησης πελατών και τα συστήματα εμπορικής επικοινωνίας διαχειρίζονται συχνά μεγάλους όγκους προσωπικών δεδομένων για λογαριασμό πολλών επιχειρήσεων.
Μια παραβίαση σε έναν τέτοιο πάροχο μπορεί να επηρεάσει ταυτόχρονα διαφορετικές εταιρείες, ακόμη και όταν τα δικά τους κεντρικά συστήματα δεν έχουν παραβιαστεί.
Η SEGA ανακοίνωσε ότι αναστέλλει τις αποστολές μέσω της Arara μέχρι να επιβεβαιωθεί η ασφάλεια του συστήματος. Παράλληλα, συνεργάζεται με τον πάροχο για τον πλήρη προσδιορισμό των επιπτώσεων και σχεδιάζει ατομική ενημέρωση των επηρεαζόμενων χρηστών όταν ολοκληρωθεί η σχετική διερεύνηση.
Η εταιρεία προγραμματίζει επίσης κοινή αναφορά με την Arara προς την αρμόδια ιαπωνική αρχή προστασίας προσωπικών δεδομένων και δηλώνει ότι θα ενισχύσει τους ελέγχους ασφαλείας στους εξωτερικούς συνεργάτες της.
Το περιστατικό δείχνει ότι η κυβερνοασφάλεια ενός μεγάλου οργανισμού δεν εξαρτάται μόνο από την προστασία των δικών του συστημάτων, αλλά και από τον τρόπο με τον οποίο διαχειρίζονται τα δεδομένα του οι επιχειρήσεις με τις οποίες συνεργάζεται.