Περισσότερες από 1,3 εκατομμύρια συσκευές Android TV και άλλες συνδεδεμένες συσκευές μετατράπηκαν σε τμήματα ενός τεράστιου botnet, με την Google να αποδίδει τη δημιουργία του στην ίδια την εταιρεία που κατασκεύαζε το hardware. Σύμφωνα με τη Google Threat Intelligence Group, η κινεζική Videostrong Technology ενσωμάτωνε σκόπιμα κακόβουλο λογισμικό στις συσκευές της, επιτρέποντας σε κυβερνοεγκληματίες να τις χρησιμοποιούν για απάτες, υποκλοπή πληροφοριών και μεταφορά κακόβουλης διαδικτυακής κίνησης.
Η αποκάλυψη έγινε όταν η Google ανακοίνωσε ότι, σε συνεργασία με τις αρχές και εταιρείες κυβερνοασφάλειας, εξουδετέρωσε την υποδομή του botnet XCPE. Η υπόθεση θεωρείται ιδιαίτερα σοβαρή, καθώς το malware δεν εγκαταστάθηκε από τους χρήστες μέσω κάποιας ύποπτης εφαρμογής, αλλά υπήρχε ήδη στο λογισμικό των συσκευών από τη διαδικασία κατασκευής τους. Η Google διέκοψε τη συνεργασία της με τη Videostrong, αποκλείοντάς την από την παραγωγή πιστοποιημένων Android συσκευών.
Το κακόβουλο λογισμικό υπήρχε πριν από την αγορά
Η Videostrong, με έδρα τη Σενζέν της Κίνας, δραστηριοποιείται ως κατασκευάστρια συσκευών και προμηθεύτρια τεχνολογίας για άλλες εταιρείες.
Σύμφωνα με την έρευνα, το κακόβουλο λογισμικό XCPE είχε ενσωματωθεί στο firmware πολλών διαφορετικών μοντέλων και εμπορικών σημάτων επί σειρά ετών.
Η Google εκτιμά με υψηλό βαθμό βεβαιότητας ότι η εγκατάσταση ήταν σκόπιμη και πραγματοποιήθηκε με οικονομικό κίνητρο, αντί να αποτελεί αποτέλεσμα λάθους ή μεμονωμένης ενέργειας εργαζομένου.
Η εταιρεία αξιοποιούσε τεχνικές απόκρυψης ώστε να παρακάμπτει τους ελέγχους ασφαλείας που πραγματοποιούνται πριν από την πιστοποίηση των συσκευών. Το επιβλαβές λογισμικό ενεργοποιούνταν μετά την πρώτη εκκίνησή τους, όταν είχαν ήδη φτάσει στους καταναλωτές.
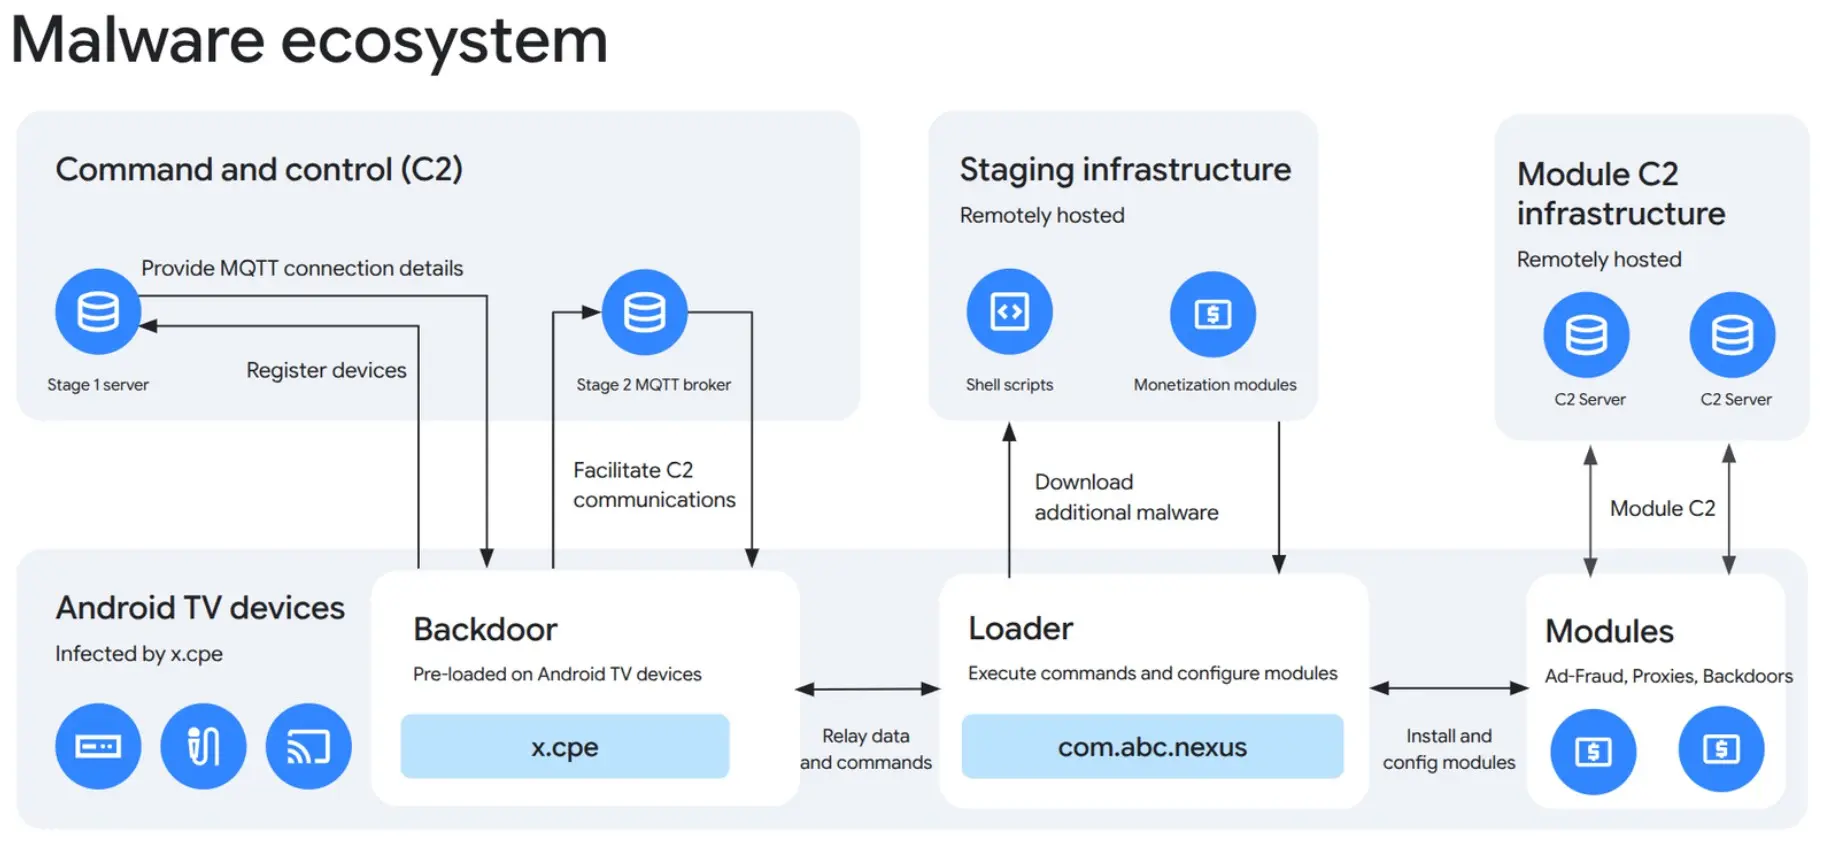
Πώς λειτουργούσε το botnet των 1,3 εκατομμυρίων συσκευών
Το XCPE λειτουργούσε ως μόνιμη κερκόπορτα, γνωστή ως backdoor, επιτρέποντας την απομακρυσμένη επικοινωνία με διακομιστές που ελέγχονταν από τους επιτιθέμενους.
Μέσω αυτής της πρόσβασης, μπορούσαν να εγκαθιστούν πρόσθετα προγράμματα χωρίς τη γνώση ή τη συγκατάθεση των ιδιοκτητών.
Οι δυνατότητες περιλάμβαναν λήψη screenshots, εκτέλεση εντολών, συλλογή πληροφοριών λογαριασμών και εγκατεστημένων εφαρμογών, ακόμη και απενεργοποίηση του Google Play Protect.
Οι μολυσμένες συσκευές χρησιμοποιούνταν επίσης για διαφημιστική απάτη, δημιουργώντας τεχνητές εμφανίσεις και αλληλεπιδράσεις με διαφημίσεις.
Μια δεύτερη δραστηριότητα ήταν η ένταξή τους σε residential proxy networks. Με αυτόν τον τρόπο, η σύνδεση internet ενός ανυποψίαστου χρήστη μπορούσε να χρησιμοποιείται για τη διοχέτευση διαδικτυακής κίνησης τρίτων, εμφανίζοντάς την σαν να προερχόταν από το δικό του οικιακό δίκτυο.
Η Google υποστηρίζει ότι η Videostrong παραχωρούσε πρόσβαση στις συσκευές σε εγκληματικούς συνεργάτες έναντι οικονομικού ανταλλάγματος.
Πώς συνδέονται άλλα 10 εκατομμύρια μολυσμένα συστήματα
Η επιχείρηση εξουδετέρωσης επεκτάθηκε πέρα από το XCPE.
Η Google ανέλαβε νομικές ενέργειες για την απενεργοποίηση διακομιστών και διευθύνσεων που χρησιμοποιούσαν περισσότερες από δώδεκα οικογένειες malware.
Σύμφωνα με τις εκτιμήσεις της, οι ενέργειες αυτές ενδέχεται να διακόψουν την πρόσβαση των κυβερνοεγκληματιών σε τουλάχιστον 10 εκατομμύρια επιπλέον μολυσμένες συσκευές.
Ο αριθμός αυτός δεν αφορά αποκλειστικά Android TV boxes της Videostrong. Πρόκειται για ευρύτερα δίκτυα που χρησιμοποιούσαν τις ίδιες κακόβουλες υποδομές, αλλά διέθεταν και άλλους τρόπους διανομής malware.
Η έρευνα αποκάλυψε επίσης μολύνσεις σε συσκευές τηλεϊατρικής, μηχανήματα karaoke και συστήματα ψηφιακής σήμανσης.
Γιατί η απεγκατάσταση δεν αρκεί
Το σοβαρότερο τεχνικό χαρακτηριστικό του XCPE ήταν η δυνατότητά του να παραμένει εγκατεστημένο ακόμη και όταν ο χρήστης προσπαθούσε να το αφαιρέσει.
Επειδή τμήμα του malware βρισκόταν σε προστατευμένη περιοχή του firmware, μπορούσε να εγκατασταθεί ξανά μετά από επανεκκίνηση.
Αυτό σημαίνει ότι η απλή διαγραφή μιας ύποπτης εφαρμογής, ακόμη και η επαναφορά εργοστασιακών ρυθμίσεων, δεν εγγυάται την πλήρη απομάκρυνση της μόλυνσης.
Η εξουδετέρωση των διακομιστών περιορίζει σημαντικά τον έλεγχο των εγκληματιών, αλλά δεν καθαρίζει αυτόματα το λογισμικό που εξακολουθεί να υπάρχει στις συσκευές.
Η Google ανακοίνωσε ότι τροποποίησε τις διαδικασίες ελέγχου του firmware στις πιστοποιημένες Android TV συσκευές, ώστε να περιορίσει τον κίνδυνο αντίστοιχων περιστατικών στο μέλλον.
Τι πρέπει να προσέχουν οι κάτοχοι Android TV boxes
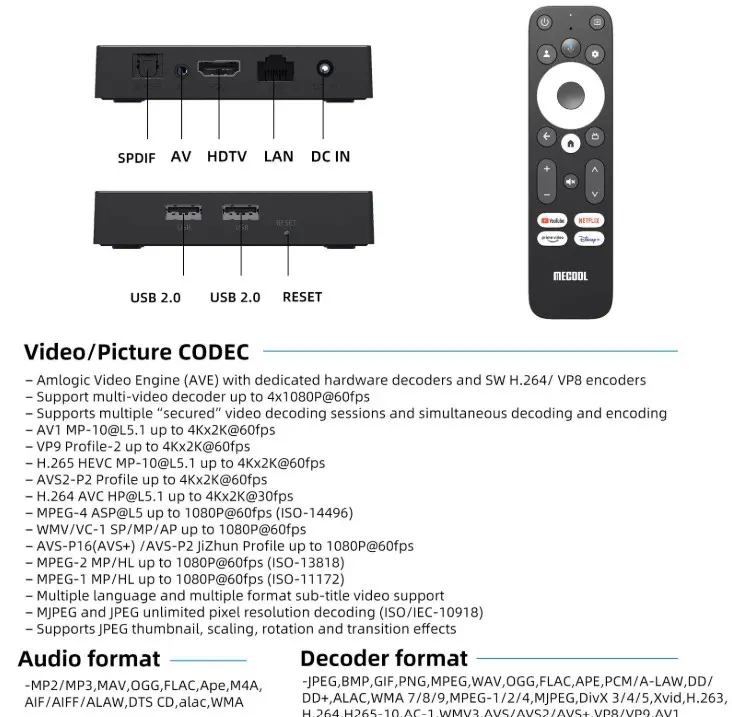
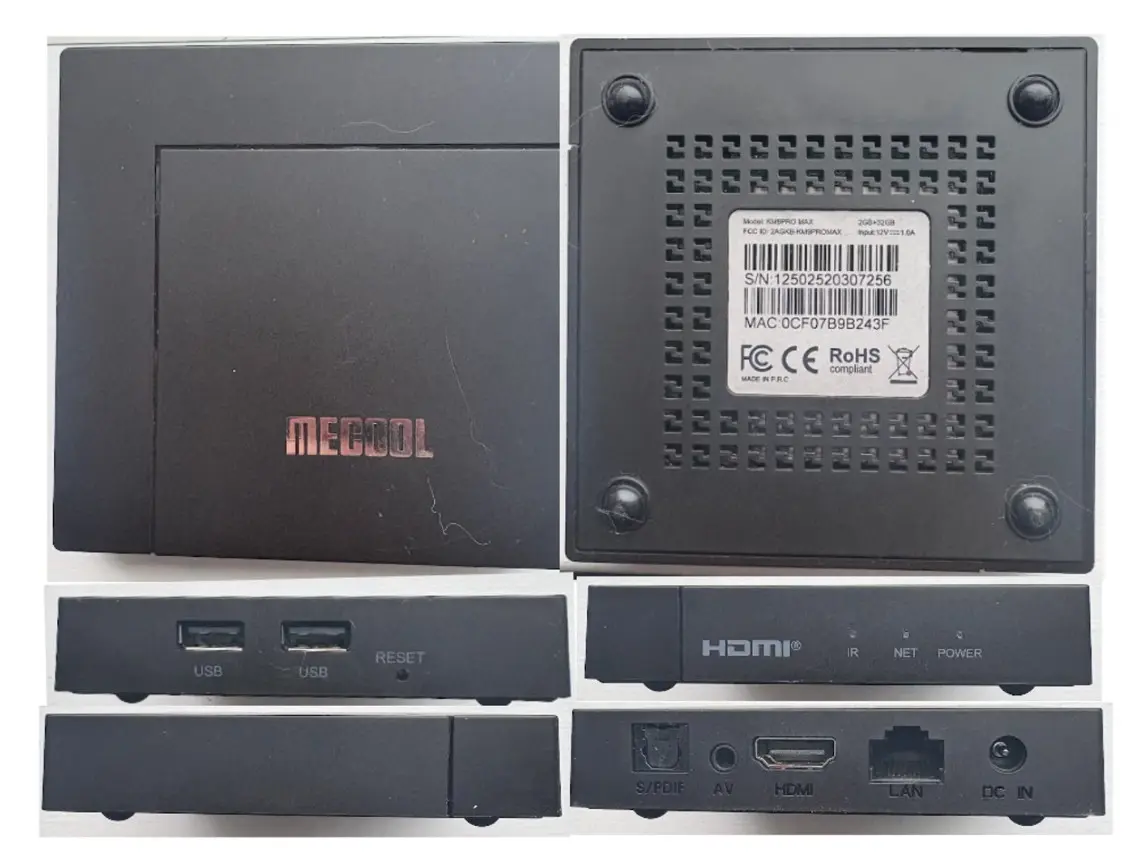
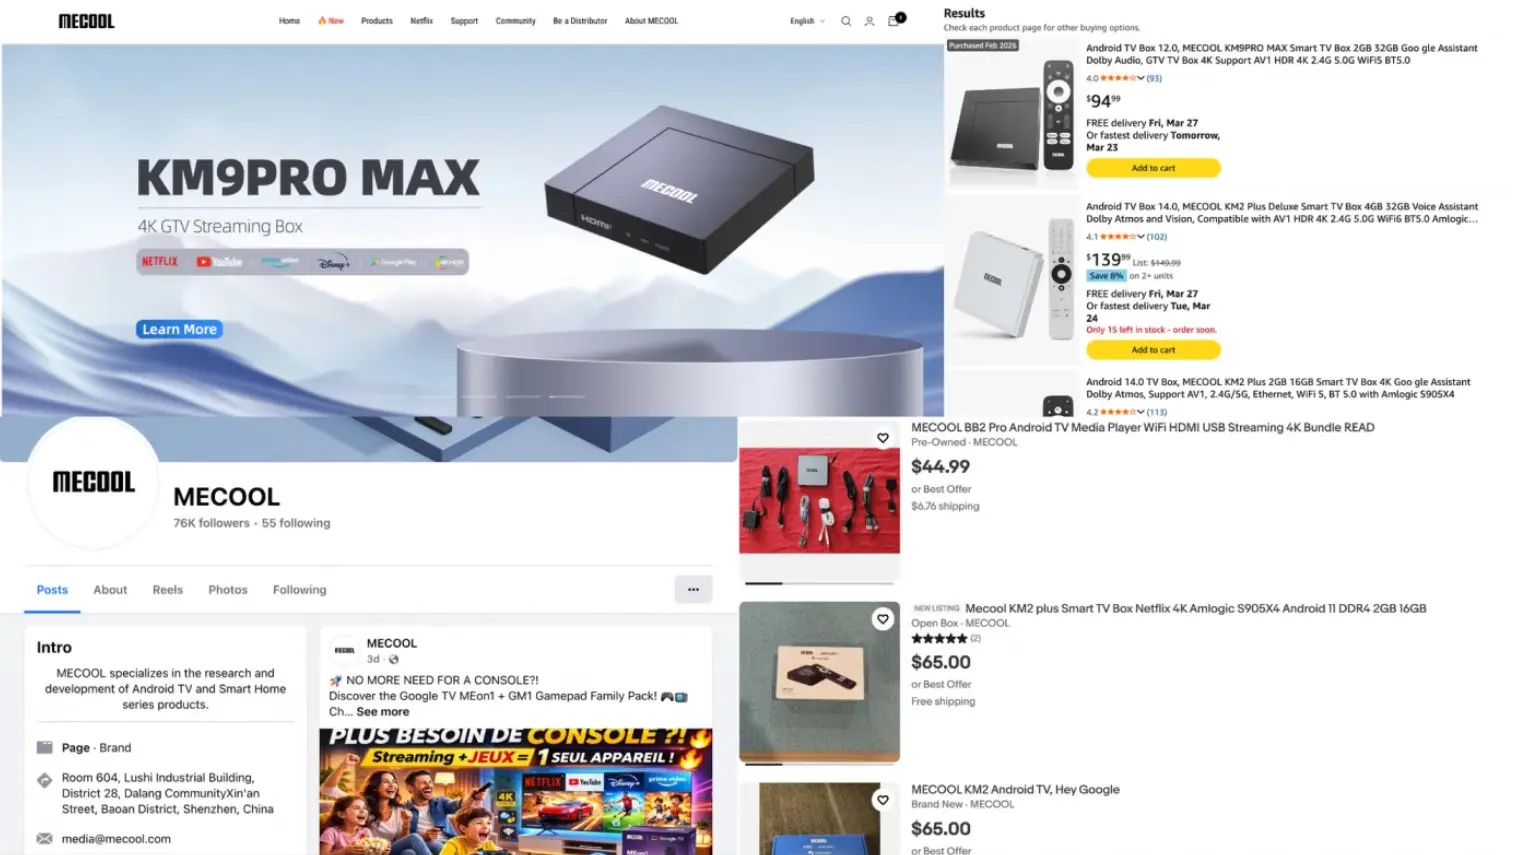
Η υπόθεση αφορά κυρίως συσκευές streaming που κατασκευάστηκαν για διαφορετικές εταιρείες. Η έρευνα της Synthient ξεκίνησε από συγκεκριμένο μοντέλο MECOOL, χωρίς αυτό να σημαίνει ότι κάθε προϊόν της συγκεκριμένης μάρκας είναι μολυσμένο.
Η παρουσία του Google Play Store ή ακόμη και μιας πιστοποίησης δεν αρκεί από μόνη της για να αποκλείσει τη συγκεκριμένη απειλή.
Οι χρήστες μπορούν να ελέγχουν την πιστοποίηση Play Protect μέσα από τις ρυθμίσεις του Google Play Store και να διατηρούν ενεργές τις διαθέσιμες προστασίες ασφαλείας.
Αν υπάρχουν σοβαρές ενδείξεις ότι μια συσκευή ανήκει στα επηρεαζόμενα μοντέλα, η ασφαλέστερη άμεση ενέργεια είναι η αποσύνδεσή της από το internet και η επικοινωνία με τον κατασκευαστή για αξιόπιστη, καθαρή έκδοση firmware ή αντικατάσταση.
Δεν έχει δημοσιοποιηθεί συγκεκριμένος αριθμός μολυσμένων συσκευών στην Ελλάδα.
Η αποκάλυψη του XCPE αναδεικνύει έναν κίνδυνο που υπερβαίνει τις συνηθισμένες επιθέσεις μέσω εφαρμογών: όταν το ίδιο το εργοστασιακό λογισμικό έχει παραβιαστεί, ο καταναλωτής μπορεί να χρησιμοποιεί μια φαινομενικά κανονική συσκευή, χωρίς να γνωρίζει ότι αποτελεί μέρος μιας εγκληματικής υποδομής.