Το Android αλλάζει σημαντικά το 2026, καθώς η Google προσπαθεί να λύσει ένα από τα μεγαλύτερα προβλήματα που δημιουργεί η νέα γενιά AI agents στις επιχειρήσεις: πώς μπορεί ένας εργαζόμενος να αφήσει το AI να χρησιμοποιεί εφαρμογές, email, ημερολόγια και πληροφορίες από την οθόνη χωρίς να αποκτά ανεξέλεγκτη πρόσβαση σε εταιρικά δεδομένα.
Οι νέες δυνατότητες καλύπτουν πολύ περισσότερα από το AI. Η Google επεκτείνει το enterprise management σε XR headsets και smart glasses, εξελίσσει το Android desktop mode, αυστηροποιεί το ασφαλές file sharing και δημιουργεί κεντρικό σύστημα ελέγχου των updates. Παράλληλα, το Android 17 προσθέτει νέους μηχανισμούς για cryptographic device identity, local network protection και certificate transparency.

AI agents που μπορούν να δουλεύουν ανάμεσα σε εφαρμογές
Η μεγαλύτερη αλλαγή στο Android αφορά το agentic AI.
Το Gemini εξελίσσεται ώστε να μπορεί να εκτελεί σύνθετα, multi-step workflows χρησιμοποιώντας πληροφορίες από όσα βρίσκονται εκείνη τη στιγμή στην οθόνη.
Αντί ο εργαζόμενος να ανοίγει διαδοχικά Calendar, Gmail, browser και άλλες εφαρμογές, ένας AI agent μπορεί να συγκεντρώνει τα απαραίτητα δεδομένα και να προχωρά στα επιμέρους βήματα μιας εργασίας.
Το Android 17 δημιουργεί συγκεκριμένο framework για αυτού του τύπου την αυτοματοποίηση.
Το κρίσιμο όμως για τις επιχειρήσεις βρίσκεται στους περιορισμούς.
Ένας προσωπικός AI agent δεν μπορεί απλώς να περάσει μέσα στο work profile και να αρχίσει να διαβάζει εταιρικά δεδομένα. Το Android διατηρεί τον διαχωρισμό ανάμεσα σε προσωπικό και επαγγελματικό περιβάλλον.
Οι IT administrators αποκτούν επίσης policies με τα οποία μπορούν να περιορίσουν ή να απενεργοποιήσουν συνολικά τα AI automation features σε έναν εταιρικό στόλο συσκευών.
Η Google προσπαθεί ουσιαστικά να κάνει το agentic AI enterprise feature και όχι security exception.
Το Android Enterprise επεκτείνεται στα XR
Οι εταιρικές συσκευές δεν είναι πλέον μόνο smartphones και tablets.
Το Android επεκτείνει τα management εργαλεία του και στο Android XR, επιτρέποντας στα τμήματα IT να διαχειρίζονται headsets και smart glasses μέσα από τα ίδια Enterprise Mobility Management συστήματα που χρησιμοποιούν ήδη για τα κινητά.
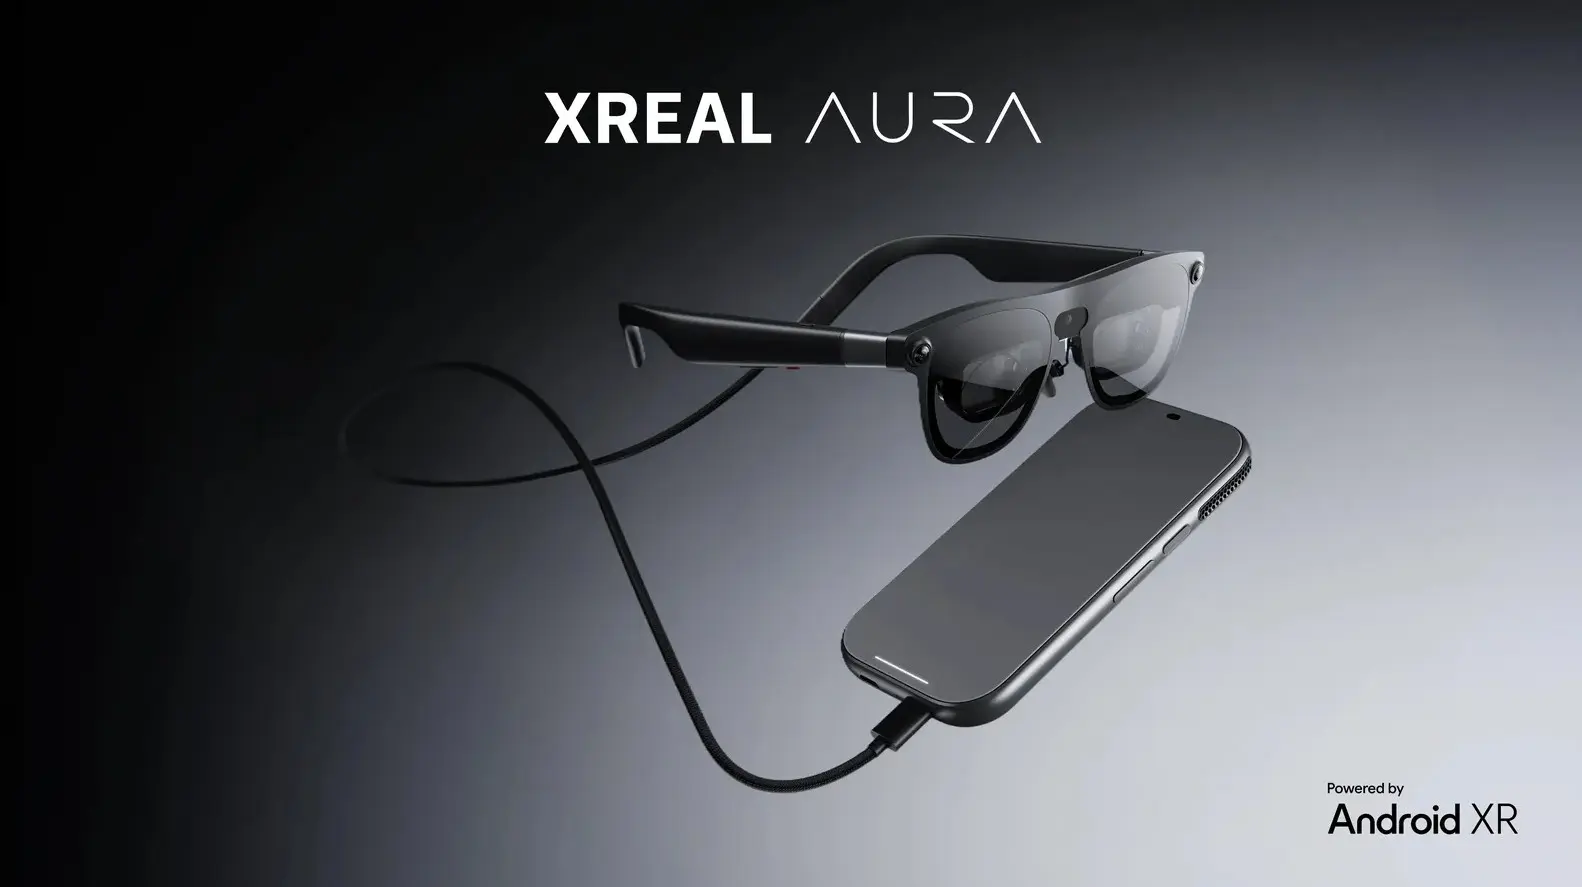
Στις υποστηριζόμενες κατηγορίες περιλαμβάνονται συσκευές όπως το Samsung Galaxy XR και τα XREAL Aura.
Τα XREAL Aura είναι wired XR glasses που βασίζονται στο Android XR και αναμένονται το τέταρτο τρίμηνο του 2026.
Για επιχειρησιακές εφαρμογές, η λογική είναι ιδιαίτερα ενδιαφέρουσα. Ένας εργαζόμενος μπορεί να έχει heads-up πληροφορίες, ήχο και AI assistance μπροστά στα μάτια του, ενώ το IT εξακολουθεί να εφαρμόζει policies και security controls κεντρικά.
Οι πιθανές εφαρμογές εκτείνονται από τεχνική υποστήριξη και logistics μέχρι manufacturing, εκπαίδευση και field service.
Το Android γίνεται κανονικό desktop όταν συνδέεται σε monitor
Η Google συνεχίζει επίσης την εξέλιξη του desktop mode.
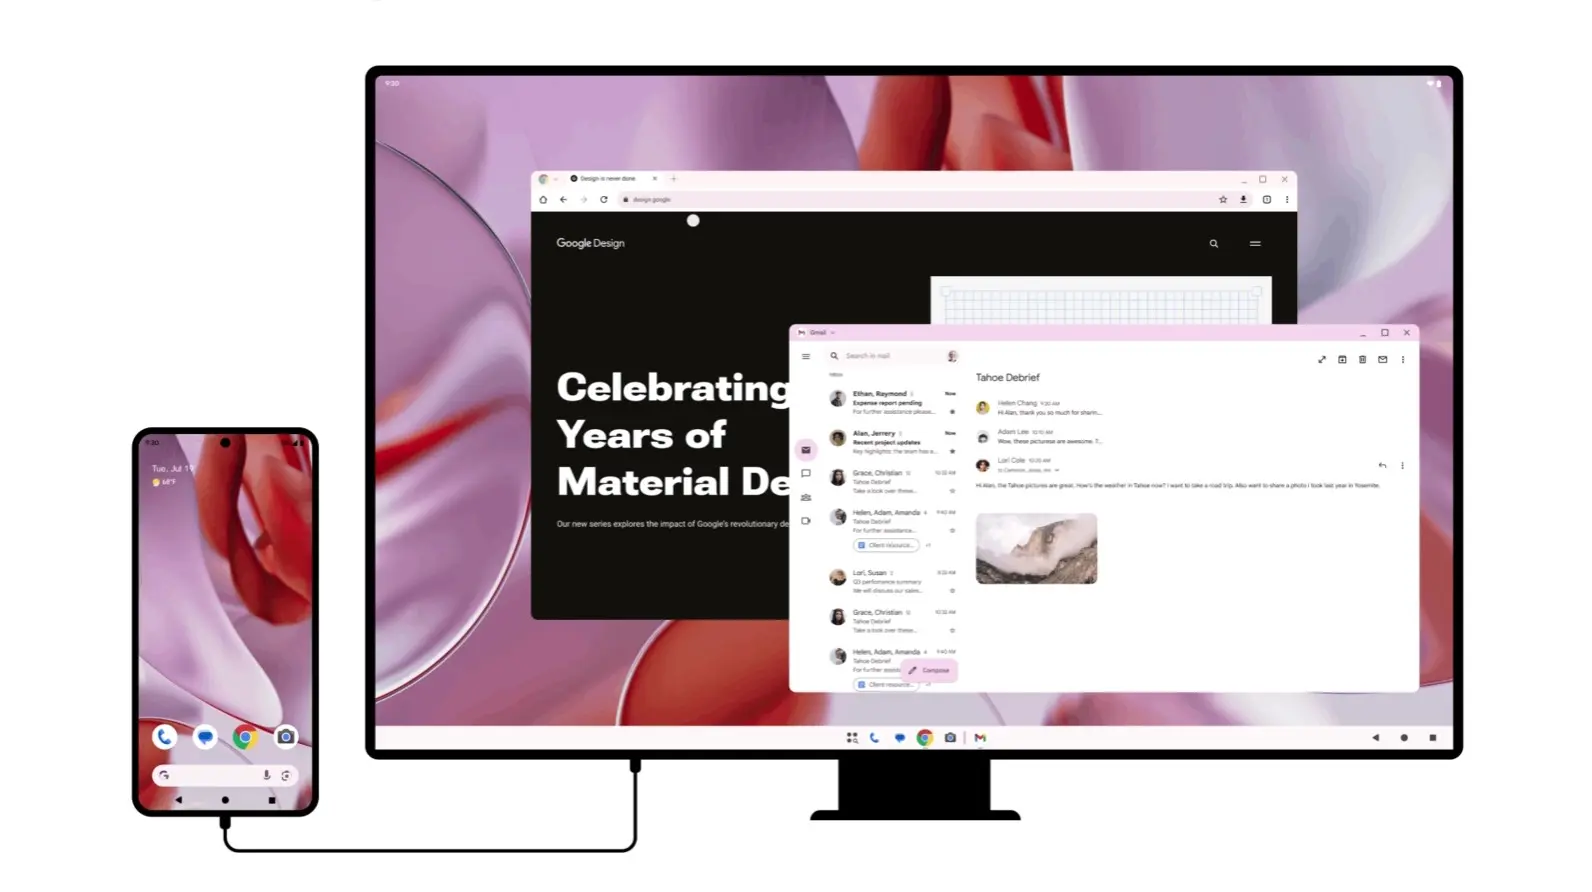
Σε υποστηριζόμενες Android συσκευές, η σύνδεση με εξωτερική οθόνη μπορεί να δημιουργήσει πραγματικό multi-window desktop environment με keyboard και mouse.
Το smartphone δεν λειτουργεί απλώς ως συσκευή screen mirroring.
Ο χρήστης μπορεί να έχει διαφορετικές εφαρμογές στο κινητό και στην εξωτερική οθόνη, να αλλάζει μέγεθος παραθύρων και να οργανώνει το workspace περισσότερο σαν παραδοσιακό PC.
Για το Android, το σημαντικό είναι ότι τα security και management policies παραμένουν ενεργά ακόμη και όταν η συσκευή λειτουργεί σαν desktop.
Το work profile δεν εξαφανίζεται επειδή το κινητό συνδέθηκε σε monitor, ούτε τα εταιρικά δεδομένα μετατρέπονται ξαφνικά σε ανεξέλεγκτα desktop files.
Η προσέγγιση αυτή κάνει ένα managed Android smartphone πιθανό υποκατάστατο laptop σε συγκεκριμένα επιχειρησιακά περιβάλλοντα.

Quick Share χωρίς να ανοίγει τρύπα στα εταιρικά δεδομένα
Το file sharing είναι ένα ακόμη σημείο στο οποίο η Google επιχειρεί να συνδυάσει ευκολία και διαχείριση.
Το ανανεωμένο tap-to-share του Quick Share επιτρέπει γρήγορη μεταφορά contacts, media και εταιρικών εγγράφων.
Οι περιορισμοί του work profile, όμως, εξακολουθούν να εφαρμόζονται.
Αν ένας administrator έχει απαγορεύσει τη μεταφορά συγκεκριμένων εταιρικών δεδομένων προς το προσωπικό profile ή προς μη διαχειριζόμενες συσκευές, το Quick Share δεν παρακάμπτει τον περιορισμό.
Αυτό είναι κρίσιμο επειδή η ευκολία ανταλλαγής αρχείων αποτελεί ταυτόχρονα και μία από τις συνηθέστερες πηγές ακούσιων data leaks.

Ένα ενιαίο σύστημα για όλα τα Android updates
Μεγάλη αλλαγή έρχεται και στη διαχείριση των ενημερώσεων.
Σήμερα ένα εταιρικό Android device μπορεί να δέχεται διαφορετικού τύπου updates – OEM OTA updates, Google Play system updates μέσω Mainline και ενημερώσεις system services.
Για τα IT departments, αυτή η κατακερματισμένη εικόνα μπορεί να κάνει δύσκολο τον προγραμματισμό.
Τα Unified Update Controls του Android Enterprise συγκεντρώνουν αυτά τα διαφορετικά κανάλια κάτω από κοινό framework.
Οι administrators θα μπορούν να δημιουργούν πιο συγκεκριμένα deployment policies, ώστε για παράδειγμα να αποφεύγονται updates κατά τη διάρκεια κρίσιμων ωρών λειτουργίας ή σε περιόδους business freeze.
Μαζί έρχεται και το Feedback API, το οποίο θα παρέχει telemetry για την πορεία ενός rollout.
Αντί το IT να περιμένει χωρίς σαφή εικόνα για το αν μια ενημέρωση εγκαταστάθηκε, θα έχει περισσότερα δεδομένα για το τι συμβαίνει πραγματικά στον στόλο συσκευών.
Τα Unified Update Controls και το Feedback API αναμένονται αργότερα μέσα στο 2026.
Κρυπτογραφική ταυτότητα για Zero Trust
Στο κομμάτι της ασφάλειας, η Google εισάγει τα Attestable Identifiers.
Πρόκειται για μηχανισμό μέσω του οποίου EMM platforms και security providers θα μπορούν να επαληθεύουν κρυπτογραφικά την ταυτότητα του hardware.
Η λειτουργία έχει ιδιαίτερη σημασία σε Zero Trust περιβάλλοντα, όπου δεν αρκεί κάποιος να γνωρίζει ένα password ή να έχει έναν λογαριασμό. Το σύστημα πρέπει να μπορεί να αποδείξει ότι η συσκευή που ζητά πρόσβαση είναι πράγματι η εγκεκριμένη εταιρική συσκευή.
Τα Attestable Identifiers αναμένονται επίσης αργότερα μέσα στη χρονιά.
Παράλληλα, το Available Security Patch Level θα παρέχει πιο συγκεκριμένη εικόνα για το ποιο security patch μπορεί πραγματικά να εγκατασταθεί σε κάθε συσκευή.
Αυτό επιτρέπει καλύτερα conditional access policies και ακριβέστερη αξιολόγηση της κατάστασης ασφαλείας ενός μεγάλου fleet.

Προστασία από scanning στο τοπικό δίκτυο
Το Android 17 αλλάζει επίσης τον τρόπο με τον οποίο οι εφαρμογές αποκτούν πρόσβαση σε συσκευές του τοπικού δικτύου.
Οι εφαρμογές πρέπει να ζητούν ρητή άδεια πριν μπορέσουν να ανακαλύψουν ή να επικοινωνήσουν με local network devices.
Έτσι περιορίζεται η δυνατότητα μιας εφαρμογής να κάνει αθόρυβα scanning σε printers, NAS, cameras ή άλλες συσκευές που βρίσκονται στο ίδιο δίκτυο.
Σε enterprise περιβάλλον, το IT μπορεί να προεγκρίνει την πρόσβαση για συγκεκριμένες εφαρμογές μέσω του Android Management API, ώστε οι νόμιμες επιχειρησιακές λειτουργίες να συνεχίζουν χωρίς επιπλέον prompts.
Certificate Transparency απέναντι σε man-in-the-middle attacks
Το Android 17 ενισχύει και τον έλεγχο των digital certificates.
Με το Certificate Transparency, τα πιστοποιητικά ελέγχονται σε σχέση με δημόσια logs, βοηθώντας στον εντοπισμό ύποπτων ή παράνομα εκδοθέντων certificates.
Η προστασία στοχεύει κυρίως σε man-in-the-middle attacks, όπου ένας επιτιθέμενος προσπαθεί να παρεμβληθεί ανάμεσα στη συσκευή και σε έναν server παρουσιάζοντας ψεύτικο ή παραβιασμένο certificate.
Η λειτουργία αφορά τόσο συνηθισμένες εταιρικές συσκευές όσο και specialized ή kiosk deployments.

Το Android προετοιμάζεται για την εποχή των AI agents
Οι αλλαγές του 2026 δείχνουν ότι το Android Enterprise δεν αντιμετωπίζει πλέον το smartphone απλώς ως managed endpoint.
Το Android αρχίζει να γίνεται ταυτόχρονα AI agent platform, desktop workstation, XR operating system και Zero Trust device.
Η μεγαλύτερη πρόκληση βρίσκεται ακριβώς εκεί.
Όσο περισσότερο ένα AI μπορεί να βλέπει, να καταλαβαίνει και να χειρίζεται εφαρμογές για λογαριασμό ενός εργαζομένου, τόσο σημαντικότερο γίνεται να υπάρχουν σαφή όρια για το ποια δεδομένα επιτρέπεται να αγγίξει.
Η Google επιχειρεί επομένως να πετύχει δύο φαινομενικά αντίθετους στόχους: περισσότερη αυτοματοποίηση για τον εργαζόμενο και περισσότερο έλεγχο για το IT.
Αν αυτή η ισορροπία λειτουργήσει στην πράξη, το Android του 2026 μπορεί να αποτελέσει τη βάση για μια πολύ διαφορετική εταιρική συσκευή, όχι απλώς ένα κινητό που διαχειρίζεται η επιχείρηση, αλλά έναν AI-powered υπολογιστή που ακολουθεί τον εργαζόμενο από την τσέπη μέχρι το γραφείο και τα XR γυαλιά.