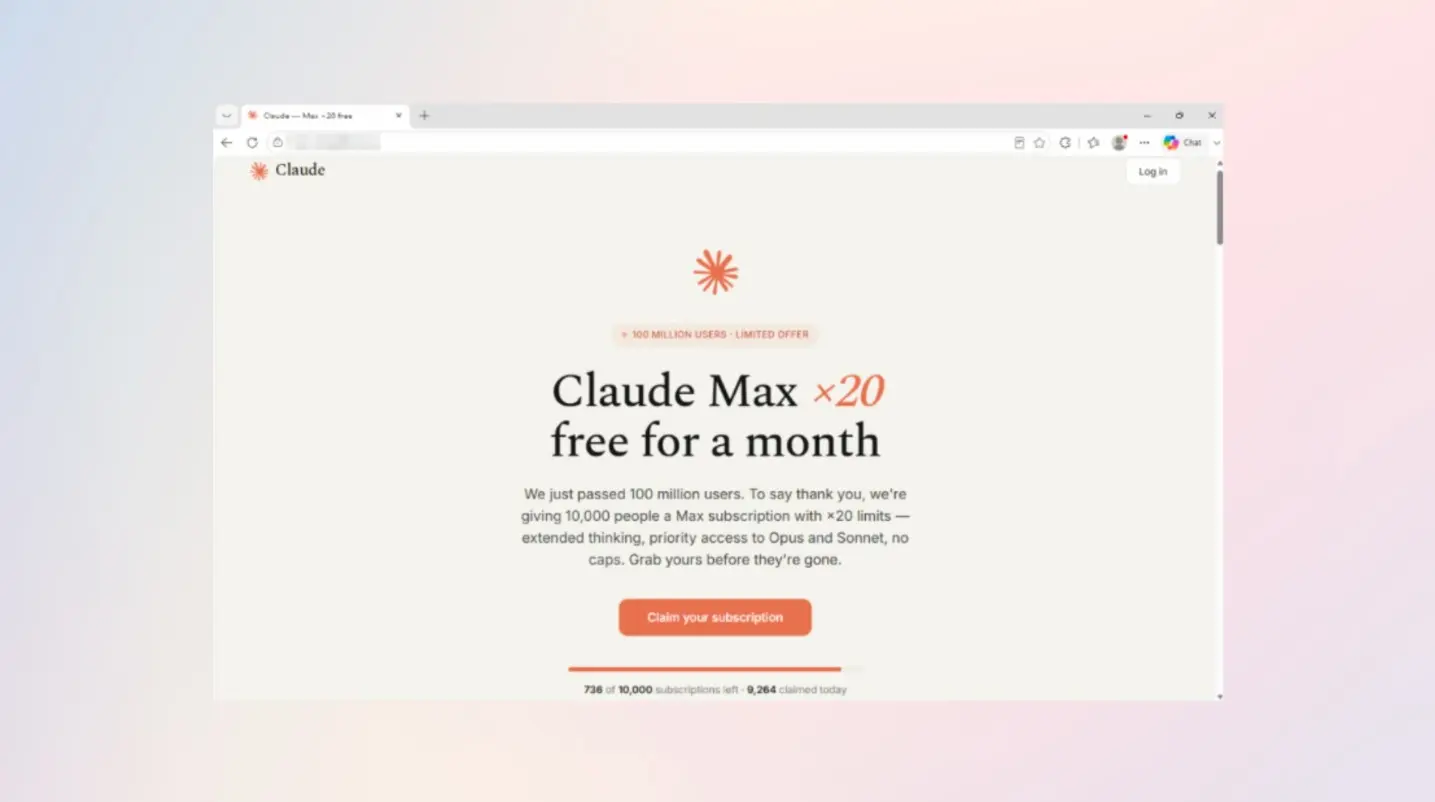
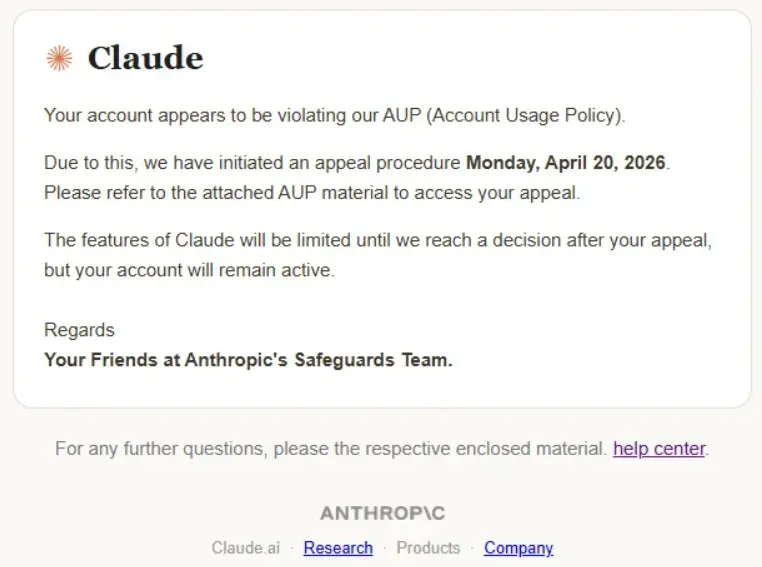
Η Claude Max απάτη εκμεταλλεύεται τη ζήτηση για ακριβές AI συνδρομές με ένα εξαιρετικά πειστικό δόλωμα: δωρεάν πρόσβαση στο Claude Max 20x, το πακέτο της Anthropic που κανονικά κοστίζει 200 δολάρια τον μήνα. Μόνο που πίσω από την υποτιθέμενη προσφορά δεν βρίσκεται η Anthropic, αλλά μια phishing σελίδα σχεδιασμένη για να κλέβει τα στοιχεία σύνδεσης του Google λογαριασμού.
Η νέα καμπάνια εντοπίστηκε από ερευνητές ασφαλείας της Malwarebytes και ξεχωρίζει επειδή αποφεύγει αρκετά από τα κλασικά σημάδια μιας online απάτης. Δεν ζητά αριθμό πιστωτικής κάρτας, δεν απαιτεί εγκατάσταση κάποιου προγράμματος και χρησιμοποιεί πραγματικά λογότυπα, επαγγελματικό σχεδιασμό και ακόμη και links προς νόμιμες σελίδες της Anthropic. Ο πραγματικός στόχος βρίσκεται στο κουμπί «Sign in with Google».
Το δόλωμα είναι μια συνδρομή Claude Max των 200 δολαρίων
Η ψεύτικη σελίδα ισχυρίζεται ότι η Anthropic ξεπέρασε ένα μεγάλο ορόσημο χρηστών και, για να το γιορτάσει, προσφέρει 10.000 δωρεάν συνδρομές ενός μήνα στο Claude Max.
Η επιλογή του συγκεκριμένου πακέτου δεν είναι τυχαία.
Το Claude Max διατίθεται σε δύο επίπεδα. Το Max 5x κοστίζει 100 δολάρια τον μήνα και το Max 20x φτάνει τα 200 δολάρια, προσφέροντας σημαντικά μεγαλύτερα όρια χρήσης από το Claude Pro.
Άρα το υποτιθέμενο δώρο έχει αρκετά υψηλή πραγματική αξία ώστε να κάνει έναν χρήστη να πατήσει γρήγορα στο offer.
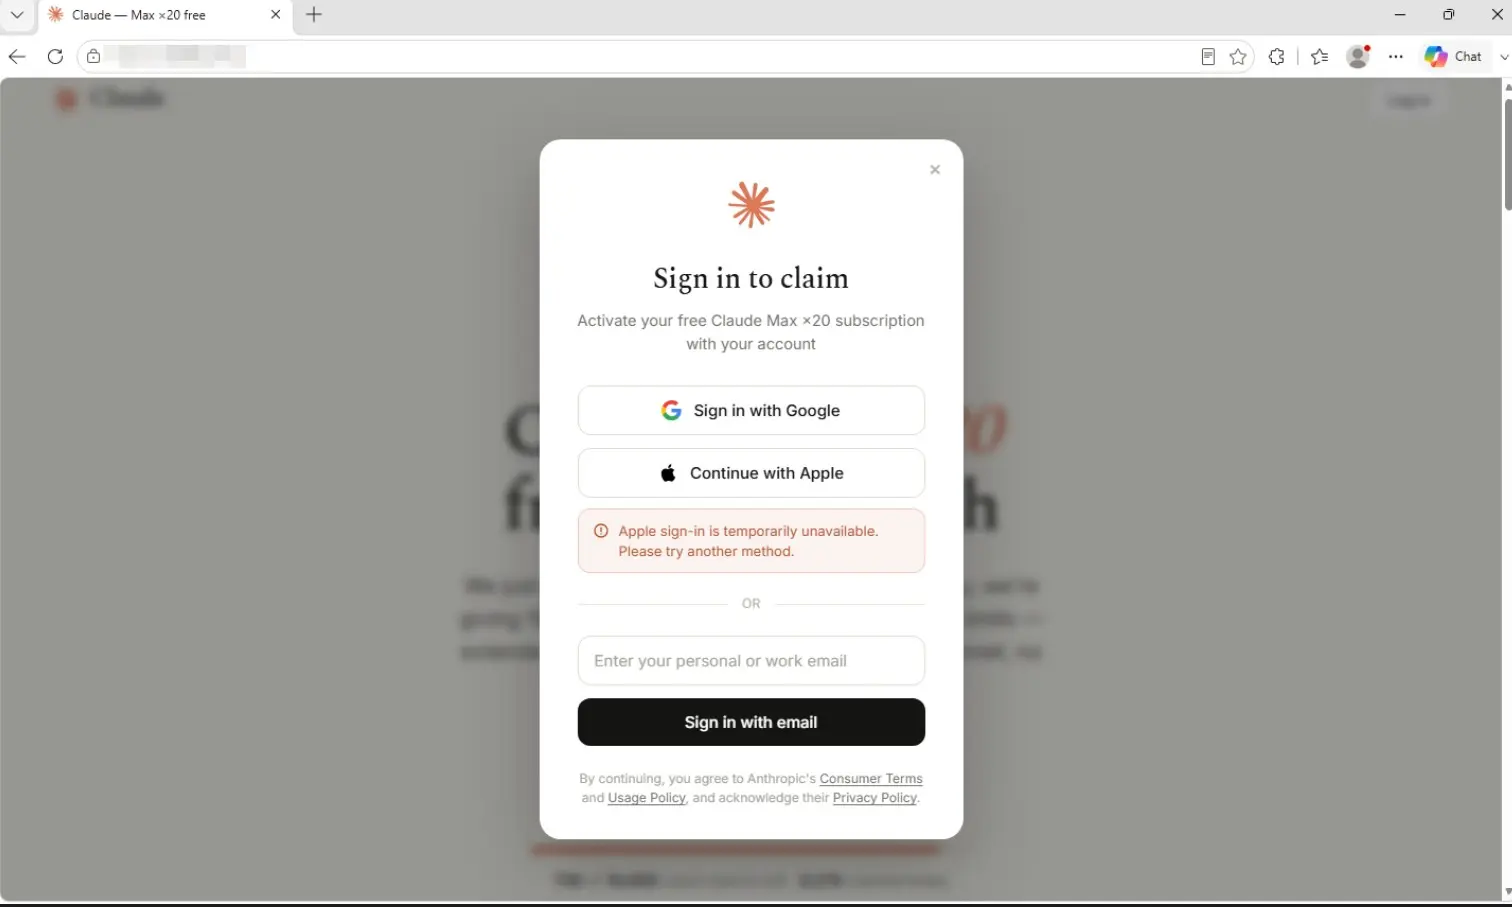
Η Claude Max απάτη ενισχύει αυτή την πίεση με ψεύτικες αξιολογήσεις πέντε αστέρων και έναν μετρητή που υποτίθεται ότι δείχνει πόσες δωρεάν συνδρομές απομένουν.
Ο αριθμός μειώνεται συνεχώς για να δημιουργήσει αίσθηση επείγοντος. Στην πραγματικότητα, όμως, δεν μετρά καμία διαθέσιμη θέση. Δημιουργείται τοπικά μέσα στον browser και επανέρχεται όταν η σελίδα φορτωθεί ξανά.
Το γεγονός ότι δεν ζητά κάρτα την κάνει πιο πειστική
Ένα από τα πιο έξυπνα στοιχεία της επίθεσης είναι ότι η σελίδα επιμένει πως δεν χρειάζεται κανένα στοιχείο πληρωμής.
Και πράγματι, δεν ζητά κάρτα.
Αυτό μπορεί να δημιουργήσει ψευδή αίσθηση ασφάλειας, επειδή πολλοί χρήστες έχουν μάθει να συνδέουν το phishing με πλαστές φόρμες πληρωμής.
Στην προκειμένη περίπτωση, οι επιτιθέμενοι θέλουν κάτι δυνητικά πολύ πιο χρήσιμο: τον Google λογαριασμό.
Η σελίδα εμφανίζει επιλογές σύνδεσης με Google και Apple. Η επιλογή της Apple αναφέρει ότι είναι προσωρινά μη διαθέσιμη, ενώ και άλλες διαδρομές τελικά κατευθύνουν τον χρήστη προς το Google login.
Η ψεύτικη Google σελίδα μπορεί να ξεγελάσει ακόμη και προσεκτικούς χρήστες
Το πιο εξελιγμένο στοιχείο της Claude Max απάτης είναι αυτό που συμβαίνει όταν ο χρήστης πατήσει «Sign in with Google».
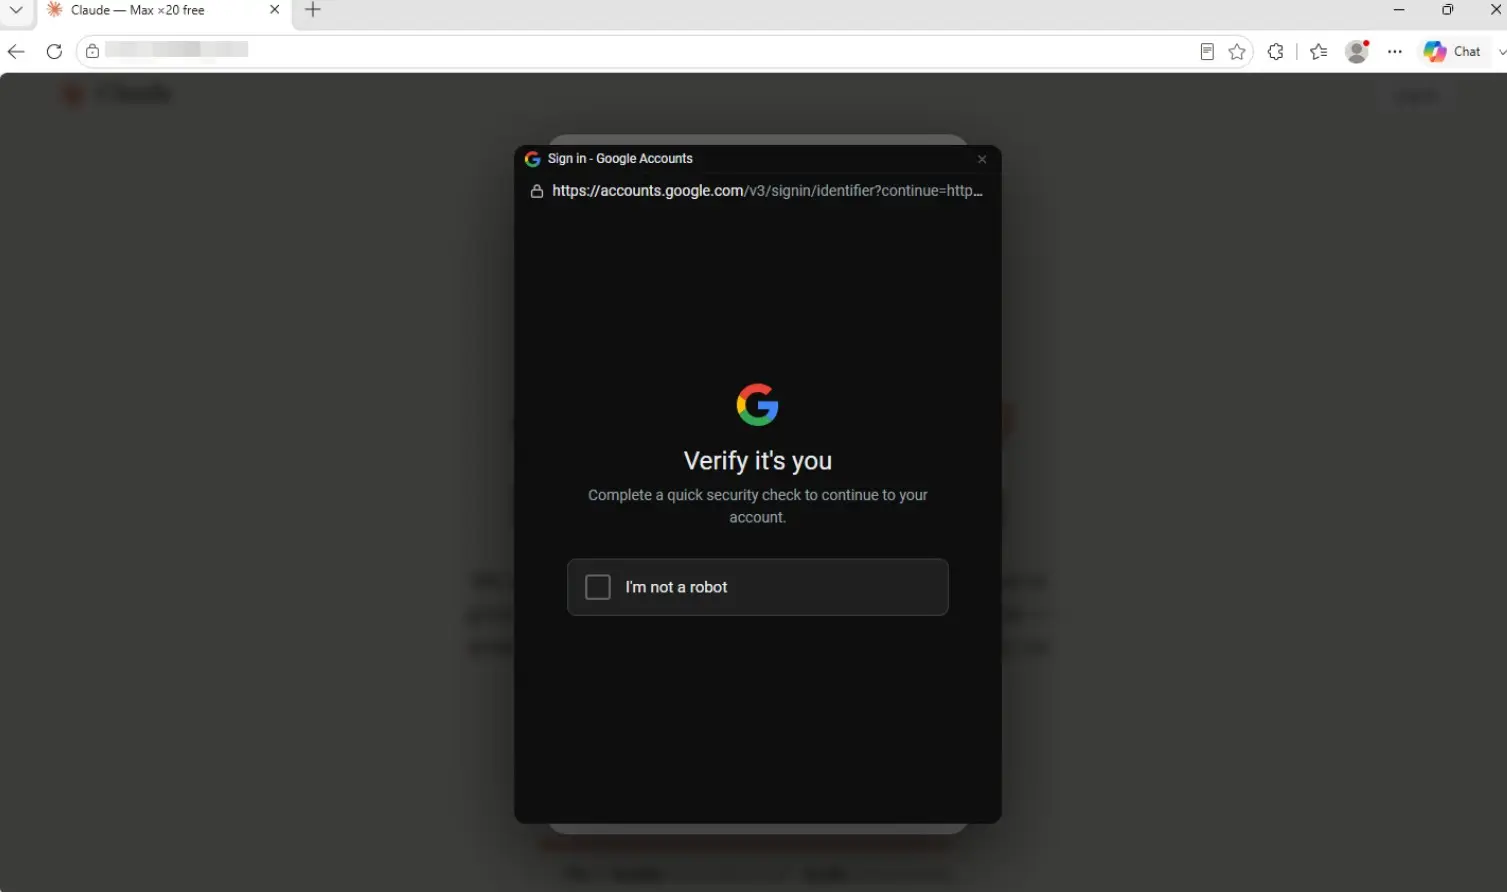
Αντί να ανοίξει πραγματικό παράθυρο σύνδεσης της Google, η κακόβουλη σελίδα σχεδιάζει μέσα στον ίδιο browser ένα δεύτερο, ψεύτικο παράθυρο.
Διαθέτει δική του μπάρα διεύθυνσης, λουκέτο ασφαλείας και σωστά γραμμένο Google domain.
Μπορεί ακόμη και να μετακινηθεί με το ποντίκι, ώστε να συμπεριφέρεται σαν κανονικό browser window.
Η τεχνική είναι γνωστή ως browser-in-the-browser.
Το κρίσιμο σημείο είναι ότι η μπάρα διεύθυνσης και το λουκέτο που βλέπει ο χρήστης αποτελούν απλώς γραφικά μέσα στη phishing σελίδα. Δεν έχουν καμία σχέση με τον πραγματικό browser.
Αν ο χρήστης εισαγάγει εκεί email και password, τα στοιχεία καταλήγουν στους επιτιθέμενους.
Γιατί ένας Google λογαριασμός αξίζει περισσότερο από μια κάρτα
Η κλοπή ενός Google account μπορεί να έχει πολύ μεγαλύτερες συνέπειες από την απώλεια ενός μόνο password.
Ένας παραβιασμένος λογαριασμός μπορεί να ανοίξει πρόσβαση σε Gmail, Google Drive, αποθηκευμένα έγγραφα, φωτογραφίες και άλλες υπηρεσίες, ανάλογα με το τι χρησιμοποιεί το θύμα.
Ακόμη πιο σημαντικό είναι το email.
Για πολλούς ανθρώπους αποτελεί το βασικό κανάλι password recovery για δεκάδες άλλους λογαριασμούς. Αν ο επιτιθέμενος αποκτήσει έλεγχο του Gmail, μπορεί να επιχειρήσει resets σε τρίτες υπηρεσίες ή να εκμεταλλευτεί λογαριασμούς στους οποίους ο χρήστης συνδέεται μέσω Google.
Αν το ίδιο Google account χρησιμοποιείται για login στο Claude, μπορεί να δημιουργηθεί δρόμος και προς τον AI λογαριασμό του θύματος.
Για αυτό η Claude Max απάτη δεν πρέπει να αντιμετωπίζεται σαν μια απλή ψεύτικη προσφορά συνδρομής.
Πώς μπορείτε να εντοπίσετε το ψεύτικο παράθυρο
Ο σημαντικότερος κανόνας είναι να ελέγχετε την πραγματική address bar του browser και όχι αυτή που εμφανίζεται μέσα στη σελίδα.
Ένα ακόμη πρακτικό τεστ είναι η μετακίνηση του login window. Ένα πραγματικό ξεχωριστό browser window μπορεί να μετακινηθεί έξω από τα όρια της αρχικής ιστοσελίδας. Ένα browser-in-the-browser παράθυρο είναι μέρος της ίδιας της σελίδας και δεν μπορεί να ξεφύγει από αυτή.
Χρήσιμος σύμμαχος είναι και ο password manager. Επειδή ελέγχει το πραγματικό domain, συνήθως δεν θα προτείνει αυτόματη συμπλήρωση του Google password σε μια άσχετη phishing ιστοσελίδα.
Και φυσικά, οποιαδήποτε εντυπωσιακή προσφορά για δωρεάν AI συνδρομή πρέπει να επιβεβαιώνεται απευθείας μέσα από την επίσημη υπηρεσία και όχι μέσω διαφήμισης, email ή link από τρίτη σελίδα.
Τι να κάνετε αν βάλατε ήδη τον κωδικό σας
Αν κάποιος έχει ήδη πληκτρολογήσει τα στοιχεία του σε μια τέτοια σελίδα, το κλείσιμο του tab δεν αρκεί.
Πρέπει να αλλάξει άμεσα το Google password από τις επίσημες ρυθμίσεις του λογαριασμού, να ελέγξει τις ενεργές συσκευές και sessions και να αποσυνδέσει όσα δεν αναγνωρίζει.
Χρειάζεται επίσης έλεγχος για άγνωστες εφαρμογές που έχουν αποκτήσει πρόσβαση στον λογαριασμό και ενεργοποίηση ισχυρής επαλήθευσης δύο βημάτων ή passkey, εφόσον δεν χρησιμοποιείται ήδη.
Ιδιαίτερη προσοχή χρειάζεται και στα email password reset που μπορεί να εμφανιστούν στη συνέχεια.
Η Claude Max απάτη είναι ένα καλό παράδειγμα του πώς εξελίσσεται το phishing. Οι επιτιθέμενοι δεν προσπαθούν πάντα να κάνουν μια σελίδα να μοιάζει απλώς αληθινή. Σχεδιάζουν πλέον ακόμη και ψεύτικα κομμάτια του ίδιου του browser, γνωρίζοντας ακριβώς ποια σημάδια έχουμε μάθει να εμπιστευόμαστε.