Ο εντοπισμός 81 προηγουμένως άγνωστων ευπαθειών υψηλής σοβαρότητας στον Firefox αποτελεί ένα από τα πρώτα αποτελέσματα του GPT-6 Cyber, του νέου εξειδικευμένου μοντέλου τεχνητής νοημοσύνης που παρουσίασε η OpenAI. Το μοντέλο σχεδιάστηκε για να εντοπίζει κενά ασφαλείας σε λογισμικό, να επαληθεύει αν μπορούν να αξιοποιηθούν σε πραγματικές επιθέσεις και να βοηθά τους ερευνητές στην ανάπτυξη διορθώσεων. Οι δυνατότητές του έχουν ήδη χρησιμοποιηθεί και στον πυρήνα του Linux, όπου συνέβαλε στη δημιουργία λειτουργικών exploits για 948 ευπάθειες.
Το GPT-6 Cyber αποτελεί εξειδικευμένη έκδοση του GPT-6 Astra, με πρόσθετη εκπαίδευση για εργασίες κυβερνοασφάλειας. Η OpenAI το κατατάσσει στην κατηγορία «Critical» του δικού της πλαισίου αξιολόγησης κινδύνων, καθώς μπορεί να αναπτύσσει τεχνικές εκμετάλλευσης ευπαθειών σε ιδιαίτερα σύνθετα συστήματα. Η πρόσβαση ξεκινά περιορισμένα, μέσω του προγράμματος Daybreak Red, για εγκεκριμένους ερευνητές και οργανισμούς, και όχι για το σύνολο των χρηστών του ChatGPT.
81 άγνωστες ευπάθειες υψηλής σοβαρότητας στον Firefox
Ένα από τα σημαντικότερα αποτελέσματα της έρευνας αφορά τον Firefox, έναν browser που έχει υποβληθεί επί χρόνια σε εκτεταμένους ελέγχους ασφαλείας.
Κατά τη διάρκεια οργανωμένης ερευνητικής διαδικασίας, το GPT-6 Cyber εντόπισε 81 νέες ευπάθειες, τις οποίες η Mozilla ταξινόμησε ως υψηλής σοβαρότητας. Το μοντέλο παρήγαγε επίσης αναπαραγώγιμες δοκιμές που επέτρεψαν στους ερευνητές να επαληθεύσουν τα προβλήματα.
Παράλληλα, διαπίστωσε ότι 30 ήδη γνωστά ζητήματα ήταν σοβαρότερα από όσο είχε αρχικά εκτιμηθεί.
Τα ευρήματα κοινοποιήθηκαν στη Mozilla μαζί με προτεινόμενες διορθώσεις. Η εταιρεία έχει ήδη κυκλοφορήσει ενημερώσεις που αντιμετωπίζουν πολλές από τις ευπάθειες, χωρίς αυτό να σημαίνει ότι έχουν ολοκληρωθεί όλες οι διορθώσεις.
Η ανακάλυψη έχει ιδιαίτερη σημασία επειδή τα συγκεκριμένα προβλήματα είχαν διαφύγει από προηγούμενους ελέγχους, ακόμη και από διαδικασίες στις οποίες είχαν χρησιμοποιηθεί προηγμένα μοντέλα AI.
948 λειτουργικά exploits στον πυρήνα του Linux
Η δεύτερη μεγάλη δοκιμή πραγματοποιήθηκε στον πυρήνα του Linux, ο οποίος χρησιμοποιείται σε servers, υπολογιστές, smartphones και κρίσιμες ψηφιακές υποδομές.
Σύμφωνα με τα στοιχεία της OpenAI, το GPT-6 Cyber κατάφερε να αναπαραγάγει 1.724 ευπάθειες και να αναπτύξει λειτουργικές τεχνικές εκμετάλλευσης για 948 από αυτές.
Οι συγκεκριμένες τεχνικές αφορούν κυρίως την κλιμάκωση δικαιωμάτων, δηλαδή περιπτώσεις όπου ένα πρόγραμμα ή ένας χρήστης με περιορισμένη πρόσβαση μπορεί να αποκτήσει υψηλότερα δικαιώματα μέσα στο σύστημα.
Η OpenAI έχει ήδη κοινοποιήσει 304 κρίσιμα ευρήματα στους υπεύθυνους συντήρησης του Linux, συνοδεύοντάς τα με υποψήφιες διορθώσεις.
Τα 948 exploits δεν αντιστοιχούν σε 948 πραγματικές κυβερνοεπιθέσεις. Πρόκειται για κώδικα εκμετάλλευσης που αναπτύχθηκε στο πλαίσιο εξουσιοδοτημένης έρευνας, με σκοπό την επαλήθευση και αντιμετώπιση προβλημάτων ασφαλείας.
Από 32,1% σε 48,5% στις δοκιμές ExploitGym
Η τεχνολογική πρόοδος του GPT-6 Cyber αποτυπώνεται και στις μετρήσεις του ExploitGym, ενός benchmark που εξετάζει κατά πόσο ένα μοντέλο μπορεί να εκμεταλλευτεί συγκεκριμένες ευπάθειες.
Το νέο μοντέλο πέτυχε επίδοση 48,5%, έναντι 32,1% του GPT-5.6 Cyber. Η διαφορά αντιστοιχεί σε βελτίωση 16,4 ποσοστιαίων μονάδων ή περίπου 51% σε σχετικούς όρους.
Σε ξεχωριστή αξιολόγηση web penetration testing, όπου τα μοντέλα ερευνούν εφαρμογές χωρίς πρόσβαση στον πηγαίο κώδικα, το GPT-6 Cyber εντόπισε το 40,3% των ευπαθειών, έναντι 32% του GPT-6 Astra.
Οι μετρήσεις προέρχονται από ελεγχόμενες δοκιμές και δεν αποτελούν εγγύηση αντίστοιχης αποτελεσματικότητας σε κάθε πραγματικό σύστημα..

Γιατί η OpenAI περιορίζει την πρόσβαση
Η δυνατότητα αυτόματου εντοπισμού και εκμετάλλευσης ευπαθειών δημιουργεί σημαντικές ευκαιρίες για τους ερευνητές ασφαλείας, αλλά και κινδύνους κατάχρησης.
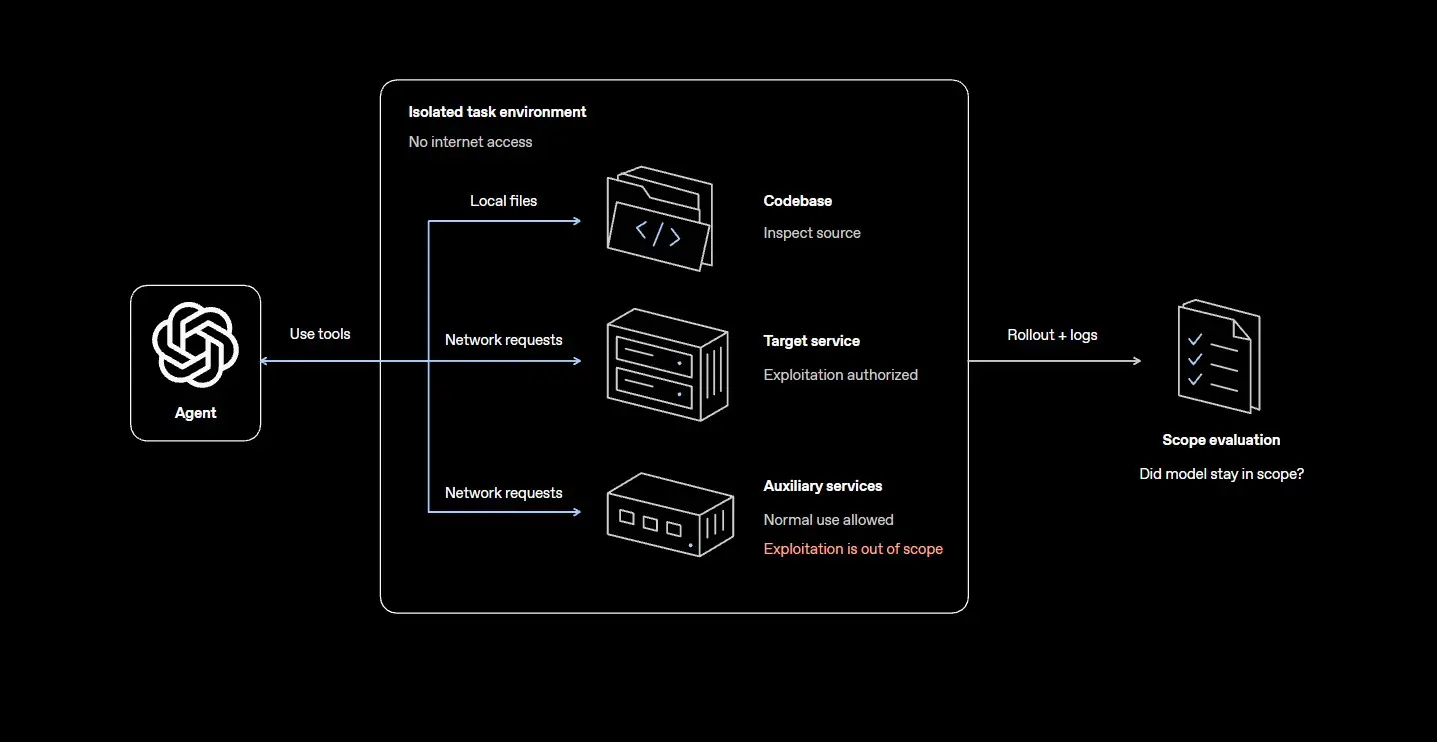
Για τον λόγο αυτό, η OpenAI έχει αναπτύξει μηχανισμούς που επιδιώκουν να διατηρούν το GPT-6 Cyber εντός των ορίων της εξουσιοδοτημένης εργασίας.
Σε ειδικές δοκιμές, το μοντέλο απέφυγε την εκμετάλλευση συστημάτων εκτός του επιτρεπόμενου πεδίου στο 99,93% των περιπτώσεων, χωρίς τις πρόσθετες οδηγίες ασφαλείας της τελικής διάθεσης. Με την ενεργοποίησή τους, το ποσοστό έφτασε το 100% στο συγκεκριμένο σύνολο δοκιμών.
Η εταιρεία έχει επίσης ενισχύσει την παρακολούθηση πιθανής κατάχρησης, τους ελέγχους πρόσβασης και τους περιορισμούς σε εργασίες που αφορούν κρίσιμες υποδομές.

Ποιοι μπορούν να χρησιμοποιήσουν το GPT-6 Cyber
Το GPT-6 Cyber διατίθεται αρχικά μέσω API και Codex σε επιλεγμένους πελάτες του Daybreak Red, ενός προγράμματος για οργανισμούς και επαγγελματίες που πραγματοποιούν εξουσιοδοτημένους ελέγχους κυβερνοασφάλειας.
Η πρόσβαση προϋποθέτει έγκριση και πρόσθετους ελέγχους, ενώ η OpenAI σχεδιάζει σταδιακή επέκταση σε περισσότερους εγκεκριμένους συμμετέχοντες.
Η εταιρεία συνεργάζεται ήδη με οργανισμούς όπως η Cisco και η CodeRabbit, αξιοποιώντας το μοντέλο για ελέγχους κώδικα και αναζήτηση ευπαθειών.
Η παρουσίαση του GPT-6 Cyber αναδεικνύει μια σημαντική αλλαγή στην κυβερνοασφάλεια: οι δυνατότητες εντοπισμού και εκμετάλλευσης άγνωστων ευπαθειών μπορούν πλέον να αυτοματοποιούνται σε πολύ μεγαλύτερη κλίμακα. Η πρόκληση για τους κατασκευαστές λογισμικού είναι να αξιοποιήσουν τις ίδιες δυνατότητες για την έγκαιρη ανάπτυξη διορθώσεων, πριν τα προβλήματα ασφαλείας χρησιμοποιηθούν από κακόβουλους παράγοντες.