Μια ψεύτικη εφαρμογή Google Chrome κατάφερε να εμφανιστεί στο Google Play Store, χρησιμοποιώντας το όνομα και το εικονίδιο του δημοφιλούς browser, ενώ η καταχώρισή της εμφάνιζε περισσότερες από 100.000 λήψεις. Το περιστατικό αποκαλύφθηκε στις 14 Οκτωβρίου 2026, όταν χρήστης του Reddit εντόπισε την απομίμηση ως χορηγούμενο αποτέλεσμα αναζήτησης, τοποθετημένο μάλιστα πάνω από την αυθεντική εφαρμογή της Google. Η εφαρμογή έχει πλέον αφαιρεθεί από το Play Store.
Η υπόθεση δημιουργεί σοβαρά ερωτήματα για τους μηχανισμούς ελέγχου εφαρμογών και διαφημίσεων της Google, καθώς η πλαστή καταχώριση δεν αφορούσε έναν άγνωστο δημιουργό λογισμικού, αλλά την απομίμηση ενός από τα δημοφιλέστερα προϊόντα της ίδιας της εταιρείας. Ακόμη πιο ενδιαφέρον είναι ότι η εφαρμογή είχε αρχικά δημοσιευθεί ως παιχνίδι με την ονομασία Ball Bounce, πριν μετατραπεί σε απομίμηση του Chrome. Ωστόσο, δεν έχει επιβεβαιωθεί ότι οι περισσότερες από 100.000 λήψεις πραγματοποιήθηκαν μετά την αλλαγή της ταυτότητάς της.
Πώς εμφανίστηκε η ψεύτικη εφαρμογή Chrome στο Google Play
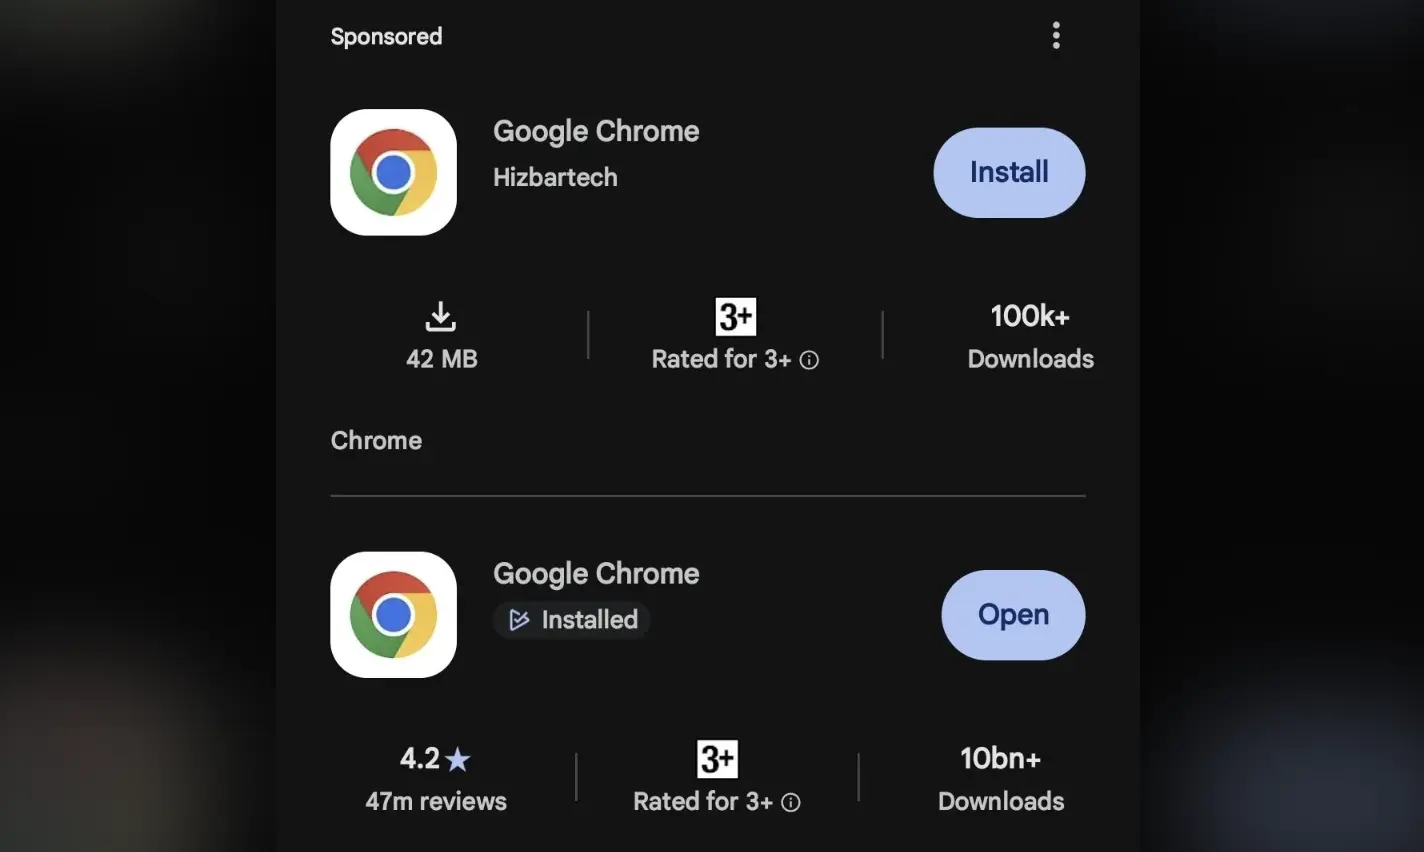
Το περιστατικό έγινε γνωστό μέσα από δημοσίευση στην κοινότητα r/browsers του Reddit, όπου χρήστης μοιράστηκε στιγμιότυπο από τα αποτελέσματα αναζήτησης του Google Play Store.
Στην εικόνα εμφανίζονταν δύο εφαρμογές με την ονομασία Google Chrome. Η πρώτη παρουσιαζόταν ως χορηγούμενο αποτέλεσμα και προσέφερε δυνατότητα εγκατάστασης, ενώ η δεύτερη ήταν ο αυθεντικός browser της Google, ήδη εγκατεστημένος στη συσκευή.
Η απομίμηση χρησιμοποιούσε το γνωστό εικονίδιο του Chrome και περιγραφή που είχε αντιγραφεί από την επίσημη καταχώριση.
Υπήρχε, ωστόσο, μια σημαντική διαφορά. Ως δημιουργός της εφαρμογής αναφερόταν η Hizbartech και όχι η Google LLC.
Η καταχώριση εμφάνιζε επίσης μέγεθος περίπου 42 MB και περισσότερες από 100.000 λήψεις.
Το γεγονός ότι η εφαρμογή εμφανίστηκε ως διαφήμιση δημιουργεί πρόσθετα ερωτήματα για τον τρόπο ελέγχου των χορηγούμενων αποτελεσμάτων. Πάντως, η συγκεκριμένη εμφάνιση τεκμηριώνεται από το στιγμιότυπο του χρήστη και δεν έχει επιβεβαιωθεί πόσο εκτεταμένα προβλήθηκε η διαφήμιση.
Από ένα παιχνίδι σε απομίμηση του Chrome
Η ιστορία της εφαρμογής αποκαλύπτει μια διαφορετική μέθοδο παραπλάνησης.
Σύμφωνα με τα στοιχεία που εντοπίστηκαν, η εφαρμογή δημοσιεύθηκε αρχικά στις 22 Αυγούστου 2026 με την ονομασία Ball Bounce, ως ένα απλό παιχνίδι για Android.
Στις 30 Σεπτεμβρίου, ο δημιουργός άλλαξε το όνομα και το εικονίδιο, παρουσιάζοντάς την πλέον ως Google Chrome.
Παρά την αλλαγή, το αναγνωριστικό πακέτου της εφαρμογής παρέμεινε συνδεδεμένο με την αρχική ονομασία Ball Bounce.
Η συγκεκριμένη πρακτική είναι γνωστή ως bait-and-switch και βασίζεται στην αλλαγή της ταυτότητας ενός προϊόντος αφού αυτό έχει ήδη αποκτήσει παρουσία σε μια πλατφόρμα.
Στην περίπτωση αυτή, δεν γνωρίζουμε πόσες από τις καταγεγραμμένες λήψεις αφορούσαν το αρχικό παιχνίδι και πόσες πραγματοποιήθηκαν όταν η εφαρμογή εμφανιζόταν ως Chrome.
Η διάκριση έχει σημασία, καθώς ο συνολικός αριθμός εγκαταστάσεων δεν αποδεικνύει ότι 100.000 χρήστες εξαπατήθηκαν από την πλαστή καταχώριση.
Τι περιείχε πραγματικά η εφαρμογή
Χρήστες του Reddit που εγκατέστησαν την εφαρμογή για να εξετάσουν τη λειτουργία της διαπίστωσαν ότι δεν επρόκειτο για browser.
Αντί για δυνατότητα περιήγησης στο διαδίκτυο, εμφανιζόταν ένα περιβάλλον συνομιλιών με εικονικούς χαρακτήρες και προκαθορισμένες απαντήσεις.
Ένας από τους χρήστες ανέφερε ότι κατά την πρώτη εκκίνηση κλήθηκε να επιλέξει avatar, ενώ στη συνέχεια εμφανίστηκαν λειτουργίες που θύμιζαν εφαρμογή επικοινωνίας.
Μέχρι στιγμής, δεν υπάρχουν επιβεβαιωμένα στοιχεία ότι η συγκεκριμένη εφαρμογή περιείχε malware ή χρησιμοποιήθηκε για υποκλοπή προσωπικών δεδομένων.
Αυτό δεν αναιρεί την παραπλανητική παρουσίασή της. Η χρήση του ονόματος και των διακριτικών ενός γνωστού browser δημιουργεί την εντύπωση επίσημου προϊόντος, ακόμη και όταν η πραγματική λειτουργία της εφαρμογής είναι εντελώς διαφορετική.
Η αφαίρεση από τη Google και τα ερωτήματα για την ασφάλεια
Μετά τη δημοσιοποίηση του περιστατικού, η εφαρμογή αφαιρέθηκε από το Google Play Store.
Η Google δεν είχε δώσει, μέχρι τη δημοσίευση των αρχικών ρεπορτάζ, επίσημη εξήγηση για το πώς η καταχώριση παρέμεινε διαθέσιμη ή γιατί εμφανίστηκε ως χορηγούμενο αποτέλεσμα.
Η υπόθεση αποκτά ιδιαίτερη σημασία σε μια περίοδο κατά την οποία η εταιρεία ενισχύει τους ελέγχους εγκατάστασης εφαρμογών από εξωτερικές πηγές, γνωστούς ως sideloading, επικαλούμενη την προστασία των χρηστών.
Το περιστατικό δείχνει ότι ακόμη και το επίσημο κατάστημα εφαρμογών δεν μπορεί να εγγυηθεί την απουσία παραπλανητικών καταχωρίσεων.
Παράλληλα, αναδεικνύει τη σημασία του ελέγχου των ενημερώσεων εφαρμογών που έχουν ήδη εγκριθεί, καθώς η αλλαγή ονόματος και εικονιδίου μπορεί να μεταβάλει ουσιαστικά τον τρόπο με τον οποίο παρουσιάζεται ένα προϊόν.
Τι πρέπει να κάνουν οι χρήστες Android
Όσοι εγκατέστησαν πρόσφατα εφαρμογή με την ονομασία Google Chrome θα πρέπει να ελέγξουν ότι ο δημιουργός της είναι η Google LLC.
Εάν εντοπίσουν ύποπτη εφαρμογή που συνδέεται με τη Hizbartech ή την ονομασία Ball Bounce, συνιστάται η απεγκατάστασή της.
Παράλληλα, μπορούν να πραγματοποιήσουν έλεγχο ασφαλείας μέσα από το Google Play Store, επιλέγοντας το προφίλ τους και στη συνέχεια την ενότητα Play Protect.
Το Play Protect ελέγχει εγκατεστημένες εφαρμογές για δυνητικά επιβλαβή συμπεριφορά, χωρίς όμως να εξασφαλίζει ότι θα εντοπίσει κάθε μορφή παραπλάνησης.
Η περίπτωση του ψεύτικου Chrome υπενθυμίζει ότι η παρουσία μιας εφαρμογής στο Google Play, ακόμη και ως χορηγούμενου αποτελέσματος, δεν αρκεί για να πιστοποιήσει τη γνησιότητά της.