Η Microsoft δοκιμάζει μια νέα λειτουργία ασφαλείας στα Windows 11, η οποία επιτρέπει στις επιχειρήσεις να κλειδώνουν απομακρυσμένα έναν φορητό υπολογιστή που έχει χαθεί ή κλαπεί, χωρίς να διαγράφουν τα δεδομένα του.
Η δυνατότητα ονομάζεται Remote Lock και ενσωματώνεται στο Microsoft Intune, δίνοντας στους διαχειριστές IT τη δυνατότητα να αποκλείουν την πρόσβαση σε εταιρικές συσκευές, ακόμη και όταν κάποιος γνωρίζει τον κωδικό πρόσβασης ή διαθέτει τοπικό λογαριασμό διαχειριστή.
Το Remote Lock παρουσιάστηκε με την έκδοση Windows 11 Insider Preview Build 29708.1001 στο κανάλι Experimental (Future Platforms), ενώ η Microsoft επέκτεινε τις δοκιμές του σε πρόσθετα Insider builds στις 16 Νοεμβρίου.
Η λειτουργία απευθύνεται σε οργανισμούς που διαχειρίζονται εταιρικούς υπολογιστές και προσφέρει μια εναλλακτική στην απομακρυσμένη διαγραφή δεδομένων. Αντί να καταστρέφει τα αρχεία μιας συσκευής για λόγους ασφαλείας, επιτρέπει την προσωρινή απαγόρευση πρόσβασης μέχρι να ανακτηθεί ή να αποκατασταθεί ο έλεγχός της.
Πώς λειτουργεί το Remote Lock στα Windows 11
Η νέα δυνατότητα ενεργοποιείται από τον διαχειριστή IT μέσω του Microsoft Intune, της υπηρεσίας που χρησιμοποιούν επιχειρήσεις και οργανισμοί για την κεντρική διαχείριση υπολογιστών.
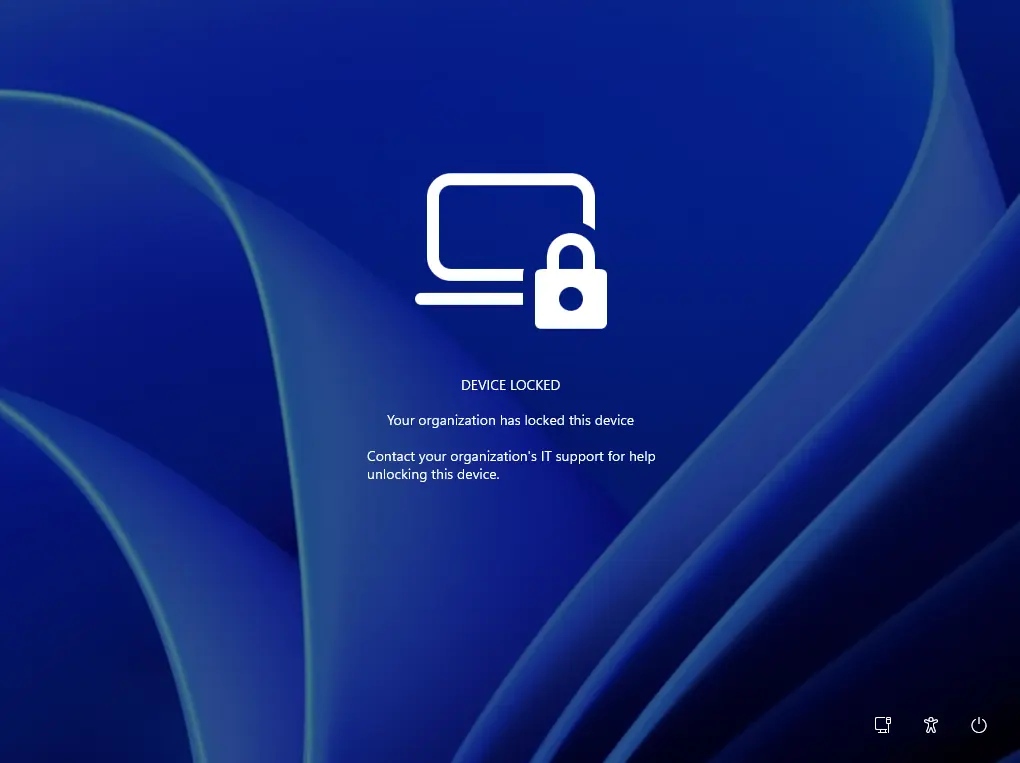
Όταν ενεργοποιηθεί το Remote Lock, τα Windows αποσυνδέουν όλες τις ενεργές συνεδρίες χρηστών και εμφανίζουν μια ειδική οθόνη με την ένδειξη «Device Locked».
Ταυτόχρονα, αποκρύπτονται όλες οι επιλογές σύνδεσης. Ο χρήστης δεν μπορεί να αποκτήσει πρόσβαση πληκτρολογώντας τον κωδικό πρόσβασής του, χρησιμοποιώντας PIN ή επιλέγοντας έναν τοπικό λογαριασμό administrator.
Στην οθόνη εμφανίζεται ένα μήνυμα που ενημερώνει ότι η συσκευή έχει κλειδωθεί από τον οργανισμό και παραπέμπει τον χρήστη στην τεχνική υποστήριξη.
Οι διαχειριστές μπορούν να προσαρμόσουν το μήνυμα, προσθέτοντας την αιτία αποκλεισμού μέσω της παραμέτρου LockReason και στοιχεία επικοινωνίας με το help desk μέσω του RecoveryHint.
Η συσκευή παραμένει καταχωρημένη στο σύστημα εταιρικής διαχείρισης, ώστε το τμήμα IT να μπορεί να ανακαλέσει αργότερα τον αποκλεισμό.
Τα αρχεία παραμένουν στον υπολογιστή
Η σημαντικότερη διαφορά του Remote Lock από τις υπάρχουσες επιλογές απομακρυσμένης διαχείρισης είναι ότι δεν απαιτείται διαγραφή των δεδομένων.
Μέχρι σήμερα, μια επιχείρηση που έχανε τον έλεγχο ενός laptop μπορούσε να επιλέξει την απομακρυσμένη διαγραφή ή επαναφορά της συσκευής, περιορίζοντας τον κίνδυνο έκθεσης εταιρικών πληροφοριών.
Η προσέγγιση αυτή, όμως, μπορούσε να οδηγήσει σε απώλεια τοπικών αρχείων που δεν είχαν συγχρονιστεί με εταιρικά συστήματα αποθήκευσης.
Το Remote Lock επιτρέπει την αποτροπή της κανονικής σύνδεσης στα Windows, διατηρώντας τα έγγραφα, τις εφαρμογές και τις ρυθμίσεις στη θέση τους.
Εφόσον ο υπολογιστής επιστραφεί στον νόμιμο κάτοχό του, ο διαχειριστής μπορεί να τον ξεκλειδώσει απομακρυσμένα, χωρίς να απαιτείται επανεγκατάσταση του λειτουργικού συστήματος.
Το κλείδωμα παραμένει ενεργό μετά από επανεκκίνηση
Ένα κρίσιμο χαρακτηριστικό είναι ότι η προστασία δεν καταργείται με μια απλή επανεκκίνηση του υπολογιστή.
Αφού εφαρμοστεί η εντολή Remote Lock, η κατάσταση αποκλεισμού διατηρείται ακόμη και αν η συσκευή αποσυνδεθεί από το διαδίκτυο.
Αυτό σημαίνει ότι κάποιος που έχει στην κατοχή του ένα κλεμμένο laptop δεν μπορεί να παρακάμψει το κλείδωμα απλώς απενεργοποιώντας το Wi-Fi.
Υπάρχει, ωστόσο, μια σημαντική προϋπόθεση: η αρχική εντολή πρέπει πρώτα να φτάσει στον υπολογιστή.
Η Microsoft διευκρινίζει ότι το Remote Lock εφαρμόζεται κατά τον επόμενο συγχρονισμό της συσκευής με το Intune. Εάν ένα laptop έχει κλαπεί ενώ βρίσκεται εκτός σύνδεσης, η εντολή δεν μπορεί να ενεργοποιηθεί μέχρι να επικοινωνήσει ξανά με την υπηρεσία διαχείρισης.
Επομένως, το Remote Lock δεν προσφέρει άμεσο αποκλεισμό μιας συσκευής που παραμένει συνεχώς offline.
Γιατί το BitLocker εξακολουθεί να είναι απαραίτητο
Παρότι το Remote Lock περιορίζει αποτελεσματικά τις συνηθισμένες μεθόδους σύνδεσης στα Windows, δεν αντικαθιστά την κρυπτογράφηση των αποθηκευμένων δεδομένων.
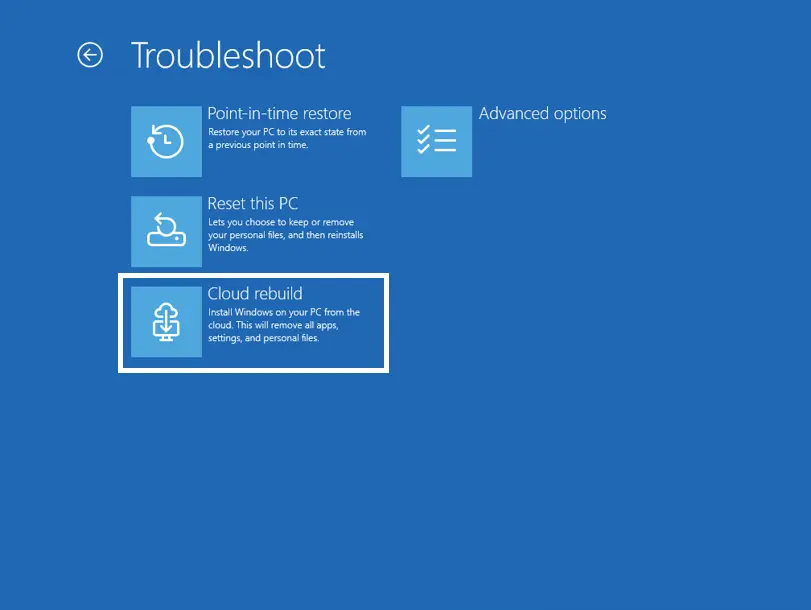
Η Microsoft επισημαίνει ότι η λειτουργία δεν αποκλείει την πρόσβαση στο περιβάλλον αποκατάστασης των Windows, το Safe Mode ή την εκκίνηση από εξωτερικό μέσο, όπως ένα USB.
Επιπλέον, κάποιος που έχει φυσική πρόσβαση στον υπολογιστή μπορεί να επιχειρήσει αφαίρεση του αποθηκευτικού μέσου ή επανεγκατάσταση του λειτουργικού συστήματος.
Για τον λόγο αυτό, η εταιρεία συστήνει τη διατήρηση του BitLocker, το οποίο κρυπτογραφεί τα δεδομένα του δίσκου και προστατεύει από προσπάθειες μη εξουσιοδοτημένης πρόσβασης μέσω άλλου λειτουργικού περιβάλλοντος.
Οι δύο τεχνολογίες εξυπηρετούν διαφορετικούς σκοπούς. Το Remote Lock αποτρέπει την κανονική χρήση της συσκευής, ενώ το BitLocker προστατεύει το περιεχόμενο του αποθηκευτικού μέσου.
Η αποτελεσματική προστασία ενός εταιρικού laptop απαιτεί επομένως τον συνδυασμό των δύο λειτουργιών.
Πώς ενεργοποιείται από το Microsoft Intune
Στην τρέχουσα δοκιμαστική έκδοση, η διαδικασία ενεργοποίησης δεν πραγματοποιείται μέσω ενός απλού κουμπιού στο περιβάλλον διαχείρισης.
Οι διαχειριστές IT πρέπει να δημιουργήσουν ένα προσαρμοσμένο configuration profile στο Intune και να ορίσουν την παράμετρο LockState στην τιμή 1.
Η πολιτική εφαρμόζεται σε ομάδα συσκευών, στην οποία προστίθεται ο υπολογιστής που πρέπει να κλειδωθεί.
Για την άρση του περιορισμού δημιουργείται ξεχωριστή πολιτική με LockState στην τιμή 0, ενώ η συσκευή μεταφέρεται στην αντίστοιχη ομάδα.
Η Microsoft προβλέπει επίσης δυνατότητα ελέγχου της κατάστασης κλειδώματος, ώστε οι διαχειριστές να γνωρίζουν αν η σχετική πολιτική έχει εφαρμοστεί.
Η διαδικασία προϋποθέτει εταιρική διαχείριση μέσω Microsoft Entra ή συμβατού συστήματος MDM και υποστηρίζει εκδόσεις Windows Pro, Enterprise και Education.
Μια νέα δυνατότητα για την εταιρική ασφάλεια
Το Remote Lock βρίσκεται ακόμη σε δοκιμαστικό στάδιο και δεν αποτελεί γενικά διαθέσιμη λειτουργία για όλους τους υπολογιστές με Windows 11.
Η Microsoft εξετάζει τη συμπεριφορά του μέσα από το Windows Insider Program, χωρίς να έχει καθορίσει πότε θα ενσωματωθεί σε σταθερή έκδοση του λειτουργικού συστήματος.
Η νέα λειτουργία δεν απευθύνεται στους ιδιώτες που θέλουν να κλειδώσουν προσωπικά laptops μέσω του λογαριασμού Microsoft. Έχει σχεδιαστεί για εταιρικές συσκευές που βρίσκονται υπό κεντρική διαχείριση.
Για επιχειρήσεις που διαχειρίζονται μεγάλο αριθμό φορητών υπολογιστών, η δυνατότητα αυτή μπορεί να περιορίσει τον κίνδυνο μη εξουσιοδοτημένης πρόσβασης μετά από απώλεια ή κλοπή, χωρίς να απαιτείται άμεση διαγραφή των δεδομένων.
Η Microsoft προσθέτει έτσι ένα ακόμη επίπεδο προστασίας στις εταιρικές εγκαταστάσεις των Windows, συνδυάζοντας τον απομακρυσμένο έλεγχο πρόσβασης με τα υπάρχοντα εργαλεία κρυπτογράφησης και διαχείρισης συσκευών.